
Die meisten Menschen denken bei dem Wort „Malware“ an Computerviren, doch Viren sind nur eine von vielen Bedrohungen. Malware gibt es in vielen Formen: von Ransomware, die Deine Dateien sperrt, über Spyware, die Deine persönlichen Daten sammelt, bis hin zu Trojanern, die sich als legitime Software tarnen.
Wenn Du Dich über die verschiedenen Arten von Malware informierst, kannst Du Dich besser vor Cyberangriffen schützen. Auch wenn es unmöglich ist, in diesem Leitfaden alle möglichen Formen von Malware und alle Abhilfemaßnahmen abzudecken, erklären wir Dir die häufigsten Arten von Malware, ihre Verbreitungswege und welche praktischen Schritte Du unternehmen kannst, um das Infektionsrisiko zu senken.
Was ist Malware?
Der Begriff „Malware“ (von „malicious software“, zu Deutsch „bösartige Software“) bezeichnet jede Software oder jeden Code, der dazu entwickelt wurde, unbefugte Aktionen auf einem Gerät, in einem Netzwerk oder einem System auszuführen. Je nach Zweck kann sie Dateien beschädigen, persönliche Daten stehlen, Dich aus Deinem Gerät aussperren, Deine Aktivitäten überwachen oder Angreifern ohne Dein Wissen Fernzugriff gewähren.
Malware wird oft mit Desktop-Computern in Verbindung gebracht, kann aber auch Smartphones, Tablets, Server, Smart-Home-Geräte und andere vernetzte Geräte befallen. Da immer mehr Geräte mit dem Internet verbunden sind, wächst die Zahl der potenziellen Ziele kontinuierlich.
Warum es wichtig ist, die verschiedenen Arten von Malware zu kennen
Malware verhält sich nicht immer auf dieselbe Weise. Einige Bedrohungen verbreiten sich automatisch über Netzwerke, während andere versuchen, Dich dazu zu verleiten, einen Anhang zu öffnen oder gefälschte Software herunterzuladen. Einige Malware-Arten arbeiten monatelang im Hintergrund, um Passwörter und persönliche Daten zu sammeln, während andere sich sofort bemerkbar machen, indem sie Deine Dateien sperren oder Dein System zum Absturz bringen.
Deshalb klassifizieren Cybersicherheitsteams Malware nach ihrem Verhalten und nicht nach ihrem Namen. Sie betrachten, wie sie in ein Gerät gelangt, wie sie sich verbreitet, worauf sie abzielt und welchen Schaden sie anrichten kann.¹
Das Verständnis der verschiedenen Malware-Arten kann Dir dabei helfen, verdächtige Aktivitäten früher zu erkennen und im Ernstfall effektiver zu reagieren. Du kannst dieses Wissen auch nutzen, um fundiertere Entscheidungen darüber zu treffen, wie Du Deine Geräte vor potenziellen Infektionen schützt.
Die wichtigsten Arten von Malware
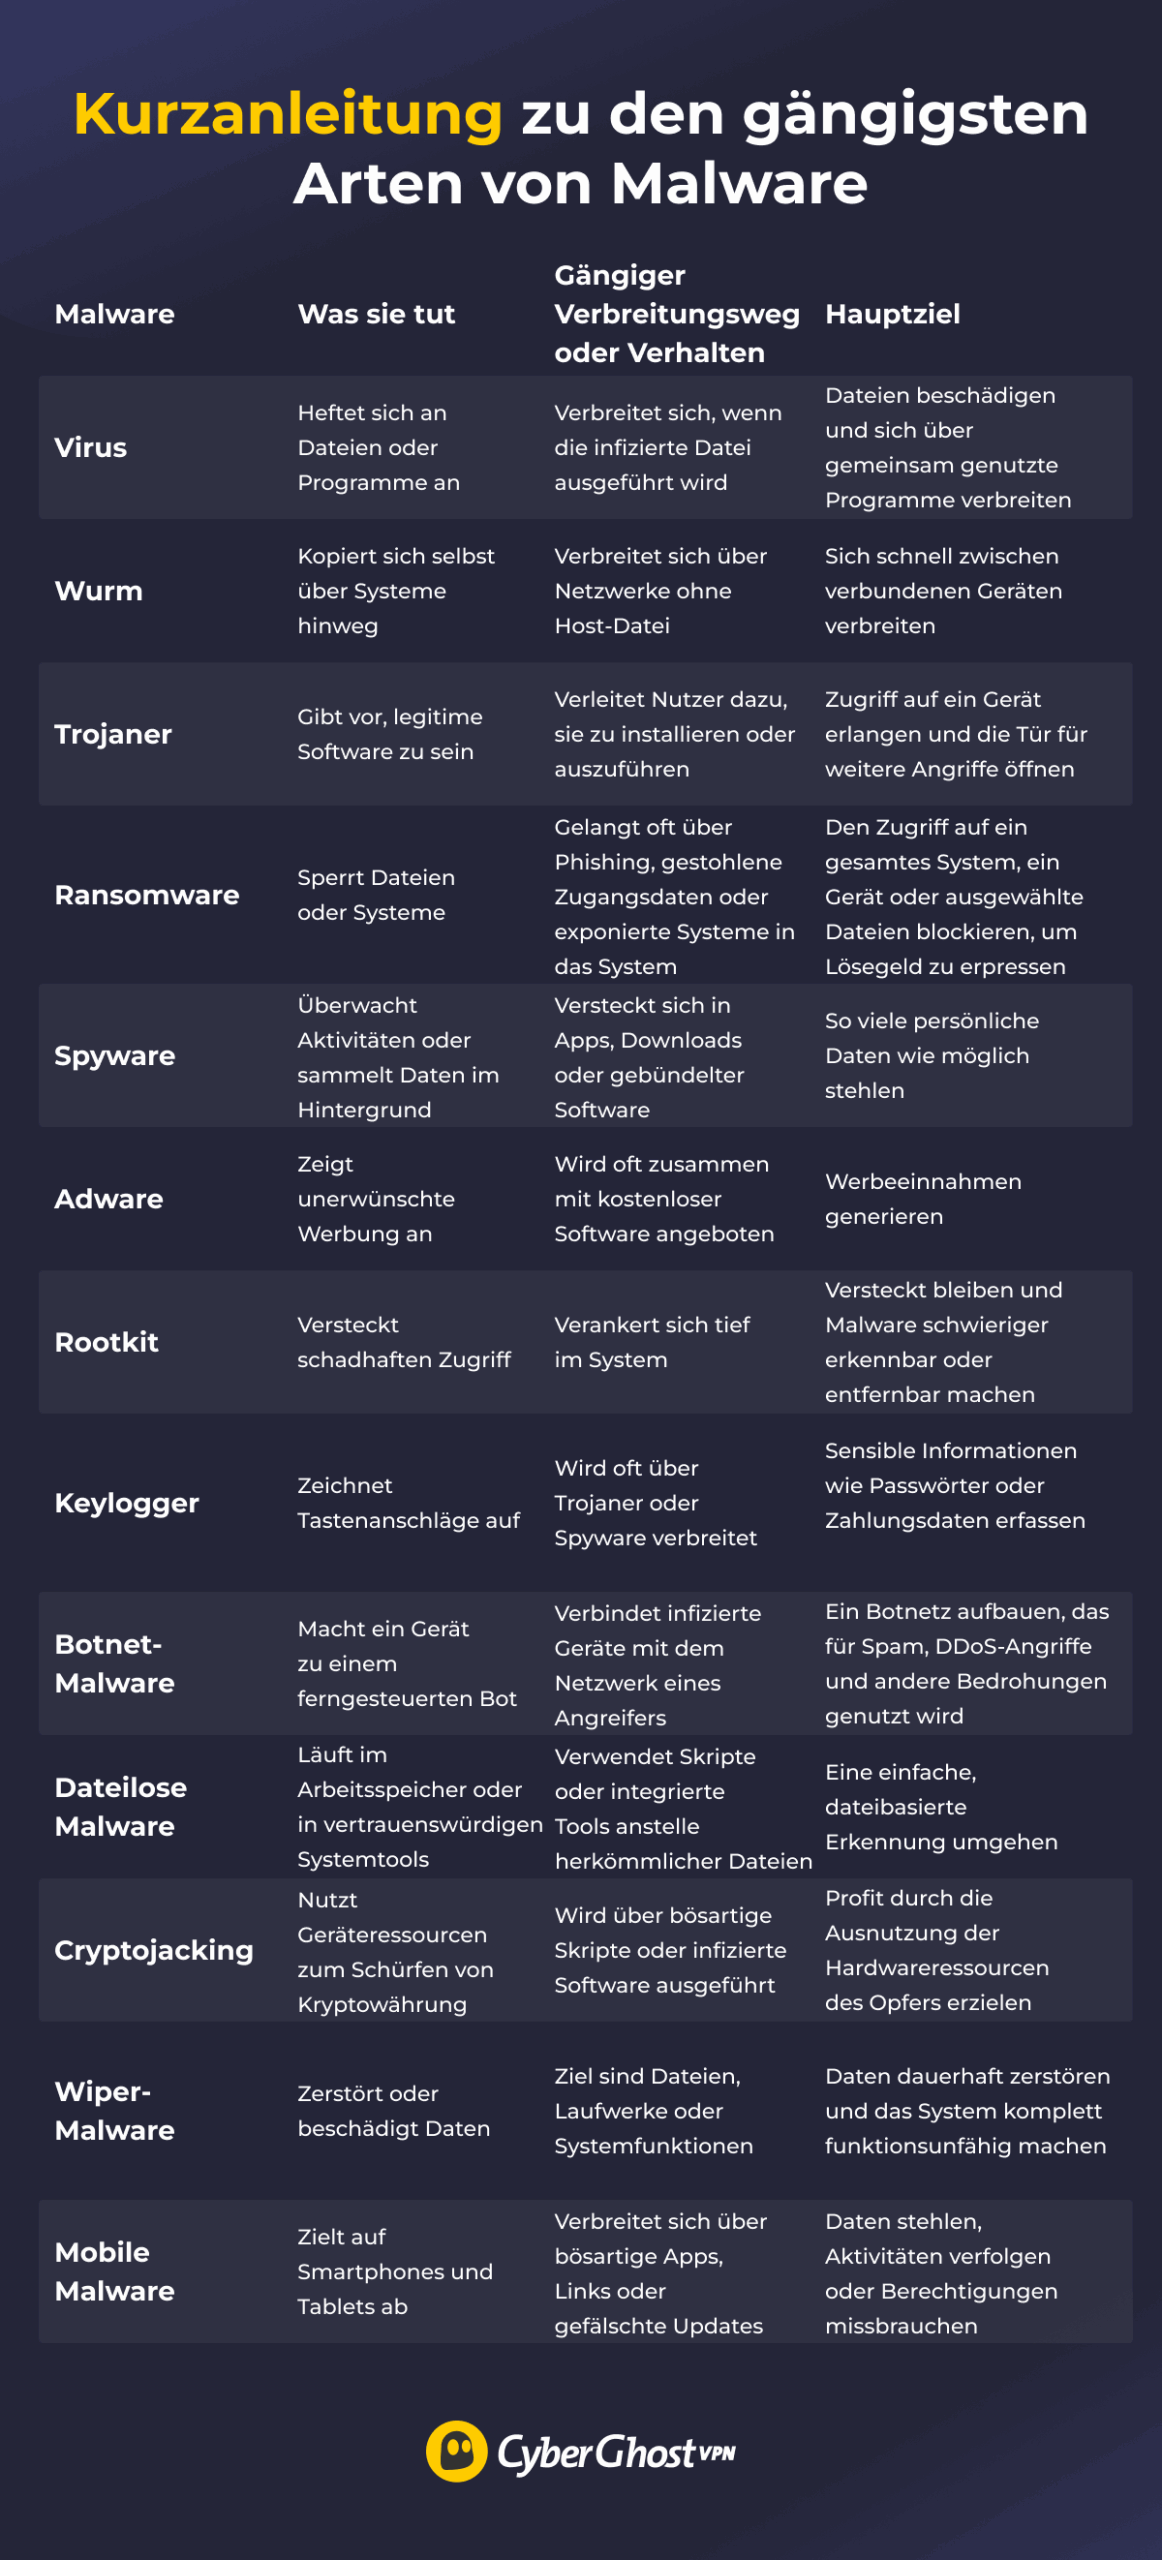
Malware ist keine einheitliche Bedrohung. Bei manchen Arten muss der Nutzer erst infizierte Dateien öffnen, während sich andere ohne jegliche Benutzerinteraktion über Netzwerke verbreiten. Einige stehlen im Hintergrund Passwörter, während andere sofort deutlich machen, dass etwas nicht stimmt.
Hier erfährst Du, wie sich die gängigsten Malware-Arten voneinander unterscheiden.
Virus
Wenn die meisten Leute das Wort „Malware“ hören, stellen sie sich normalerweise genau das vor. Doch während jeder Virus Malware ist, funktioniert nicht jede Malware wie ein Virus. Ein Computervirusheftet sich an eine legitime Datei oder ein legitimes Programm und wird erst aktiv, wenn diese Datei geöffnet oder ausgeführt wird. Von dort aus versucht es, sich auf andere Dateien oder Geräte zu kopieren, wodurch sich die Infektion ausbreitet.
Computerwurm
Anders als ein Virus benötigt ein Computerwurm keine Wirtsdatei, um sich zu verbreiten. Er sucht stattdessen nach anfälligen Systemen, Softwarefehlern oder schlecht gesicherten Netzwerken, die es ihm ermöglichen, sich von einem Gerät zum anderen zu bewegen. Das macht Würmer besonders gefährlich. Sobald sie einen Weg in ein Netzwerk gefunden haben, können sie sich rasend schnell verbreiten, ohne dass jemand eine Datei öffnet oder auf einen verdächtigen Link klickt.
Trojaner
Trojaner tarnen sich als legitime Software, beispielsweise als Apps, Installationsprogramme, Anhänge oder Updates. Im Gegensatz zu Würmern können sie sich nicht selbst vermehren und hängen sich auch nicht an legitime Dateien an. Stattdessen sind Trojaner darauf angewiesen, dass sie von jemandem freiwillig heruntergeladen oder ausgeführt werden.
Einmal installiert, kann ein Trojaner viele verschiedene Aufgaben ausführen. Einige stehlen Passwörter, andere installieren zusätzliche Malware und wieder andere schaffen eine Hintertür, die Angreifern langfristigen Zugriff auf ein Gerät verschafft. Es gibt auch spezialisierte Trojaner, wie etwa Banker-Trojaner, die Finanzdaten stehlen.
Ransomware
Ransomware ist eine der zerstörerischsten Arten von Malware, da sie Menschen oder Organisationen daran hindert, auf ihre eigenen Dateien zuzugreifen. Nachdem sie ein System infiziert hat, verschlüsselt sie wichtige Daten und verlangt im Austausch für den Entschlüsselungscode eine Zahlung.
Ransomware ist zudem eine der häufigsten Malware-Bedrohungen unserer Zeit. Laut dem „Data Breach Investigations Report 2026“ von Verizon tauchte Ransomware bei 48 % der bestätigten Datenlecks auf,2 was verdeutlicht, wie häufig Angreifer sie gegen Unternehmen und andere Organisationen einsetzen.
Moderne Ransomware-Angriffe gehen meist noch einen Schritt weiter. Anstatt Dateien zu sperren, stehlen Angreifer möglicherweise auch sensible Informationen, bevor die Verschlüsselung beginnt. Sie drohen dann damit, diese Daten zu veröffentlichen, wenn das Lösegeld nicht gezahlt wird, was den Druck auf die Opfer erhöht.
Wenn Du von Ransomware betroffen bist, empfiehlt das FBI, den Anweisungen der CISA oder Deiner örtlichen Behörde für Cyberkriminalität zu folgen, anstatt das Lösegeld sofort zu zahlen.³
Spyware
Spyware beobachtet heimlich Deine Aktivitäten auf Deinem Gerät. Je nach Art kann sie die von Dir besuchten Websites nachverfolgen, persönliche Informationen sammeln, Anmeldedaten erfassen oder Nachrichten und andere Aktivitäten auf Deinem Gerät überwachen.
Eines der größten Risiken besteht darin, dass Spyware verborgen bleiben kann. Im Gegensatz zu Ransomware oder anderer störender Malware macht sie ihre Anwesenheit in der Regel nicht bemerkbar. Stattdessen sammelt sie im Hintergrund unbemerkt Informationen und legt möglicherweise sensible Daten offen, lange bevor Du merkst, dass etwas nicht stimmt.
Adware
Adware ist eine Software, die unerwünschte Werbung in Form von Pop-ups, Browser-Weiterleitungen oder eingeblendeten Bannern anzeigt. Nicht jede Adware ist bösartig. Manche seriösen, kostenlosen Anwendungen nutzen Werbung, um Einnahmen zu generieren, solange dies offen kommuniziert wird.
Betrügerische oder aufdringliche Adware kann jedoch Deine Surfaktivitäten nachverfolgen, Browsereinstellungen ändern, Deinen Bildschirm mit Werbung überfluten oder Dich auf Websites umleiten, die Du gar nicht besuchen wolltest. Meistens ist sie eher nervig als gefährlich, aber es gibt auch Adware, die Dich Betrugsversuchen aussetzt oder zu anderen Arten von Malware führt.
Rootkit
Ein Rootkit führt böswillige Aktivitäten nicht direkt aus, sondern verbirgt sie. Es versteckt sich tief im System und ermöglicht es Angreifern, Dateien, Prozesse, Einstellungen, Aktivitäten oder sogar andere Malware zu verbergen, die sich bereits auf dem Gerät befindet.
Da es bei Rootkits um Tarnung und Hartnäckigkeit geht, sind sie schwer zu erkennen und zu entfernen. In manchen Fällen ist die sicherste Methode, ein Rootkit zu beseitigen, eine vollständige Neuinstallation des Betriebssystems.
Keylogger
Keylogger zeichnen auf, was Du auf der Tastatur eingibst. Angreifer können sie nutzen, um Passwörter, Zahlungsdaten, private Nachrichten oder andere sensible Informationen abzufangen. Keylogger arbeiten selten eigenständig. Sie werden häufig als Teil einer größeren Spyware- oder Trojaner-Infektion installiert, bei der das Hauptziel der Datendiebstahl ist, ohne Aufmerksamkeit zu erregen.
Botnetz-Malware
Botnetz-Malware verwandelt infizierte Geräte in einen kleinen Teil eines viel größeren Netzwerks (Botnetz), das von einem Angreifer kontrolliert wird. Sobald Dein Computer, Dein Smartphone oder ein anderes verbundenes Gerät kompromittiert ist, kann es ohne Dein Wissen Anweisungen von einem Command-and-Control-Server empfangen.
Botnetze werden häufig genutzt, um Spam zu versenden, verteilte Denial-of-Service-Angriffe (DDoS) zu starten, Zugangsdaten zu stehlen oder weitere Malware zu verbreiten. Da die infizierten Geräte weiterhin funktionieren, bemerken viele Menschen nicht, dass sie Teil eines Botnetzes geworden sind.
Dateilose Malware
Im Gegensatz zu herkömmlicher Malware ist dateilose Malware nicht auf die Installation einer ausführbaren Datei angewiesen. Stattdessen missbraucht sie vertrauenswürdige System-Tools, Skripte oder den Arbeitsspeicher, um böswillige Aktionen auszuführen. Dadurch wird es schwieriger, dateilose Malware mit Sicherheitstools zu erkennen, die hauptsächlich auf das Scannen von Dateien setzen.
Das heißt aber nicht, dass sie keine Spuren hinterlässt. Anstatt als verdächtige Datei aufzutauchen, zeigen sich die Anzeichen eher in Form von ungewöhnlichen Kommandos, Skripten oder Systemaktivitäten.
Cryptojacking
Cryptojacking nutzt die Rechenleistung Deines Geräts, um Kryptowährungen für jemand anderen zu schürfen. Cyberkriminelle setzen dazu bösartige Browserskripte, infizierte Software oder kompromittierte Websites ein.
Im Gegensatz zu Ransomware oder Spyware sind die Täter beim Cryptojacking nicht an Deinen Dateien oder persönlichen Daten interessiert. Ihr Ziel ist es, mit Deiner Hardware Gewinn zu erzielen. Infolgedessen stellst Du möglicherweise fest, dass Dein Gerät überhitzt, der Akku schneller leer wird, es langsamer als gewöhnlich läuft oder mehr Strom verbraucht.
Wiper-Malware
Im Gegensatz zu herkömmlicher Malware, die Daten stiehlt oder gegen Lösegeld zurückhält, zerstört oder beschädigt Wiper-Malware Daten. Sie zielt auf Dateien, Festplatten oder kritische Systemkomponenten ab, um eine Wiederherstellung so schwierig wie möglich zu machen.
Auch wenn sie auf den ersten Blick ähnlich wie Ransomware wirkt, ist die Motivation eine ganz andere. Während Ransomware Daten sperrt, um die Opfer zur Zahlung zu zwingen, verursacht Wiper-Malware dauerhafte Störungen – oft ohne eine Möglichkeit zur Wiederherstellung der verlorenen Informationen zu bieten.
Mobile Malware
Mobile Malware ist eine übergeordnete Kategorie, die Bedrohungen umfasst, die speziell für Smartphones und Tablets entwickelt wurden. Anstatt eine bestimmte Art von Malware zu beschreiben, umfasst sie alles von Spyware und Banking-Trojanern bis hin zu Adware und Ransomware, die für mobile Betriebssysteme entwickelt wurden.
Diese Bedrohungen können sich über bösartige Apps, gefälschte Software-Updates, Phishing-Nachrichten, unsichere Downloads oder Apps, die übermäßige Berechtigungen anfordern, verbreiten. Da Smartphones heute mehr persönliche und finanzielle Informationen speichern als je zuvor, werden sie für Angreifer immer attraktiver.
Weitere Begriffe rund um Malware, die Dir begegnen könnten
Wenn Du Dich über Cyberbedrohungen informierst, stolperst Du vielleicht auch über Begriffe wie „Malvertising“, „Logikbomben“, „Backdoors“, „Infostealer“, „Scareware“, „polymorphe Malware“ und „hybride Malware“. Diese Begriffe beschreiben meist, wie sich Malware verbreitet, verhält oder der Erkennung entzieht, anstatt eigenständige Malware-Arten darzustellen.
Malvertising kann beispielsweise schädlichen Code über Werbung einschleusen, während ein Trojaner eine Backdoor schaffen kann, um Angreifern einen versteckten Zugriff auf Dein Gerät zu ermöglichen. Polymorphe Malware verändert Teile ihres Codes, um die signaturbasierte Erkennung zu erschweren, und hybride Malware kombiniert Techniken aus mehreren Malware-Typen in einem einzigen Angriff. Du musst Dir nicht alle Begriffe merken, aber wenn Du verstehst, was sie bedeuten, lassen sich Nachrichten und Berichte zur Cybersicherheit leichter nachvollziehen.
Wie Malware ein Gerät infiziert
Unabhängig davon, mit welcher Art von Malware Du es zu tun hast – sie muss erst einmal einen Weg auf ein Gerät finden. Die Methode, mit der Angreifer Malware verbreiten, ist nicht dasselbe wie die Malware selbst. Ein Trojaner ist beispielsweise eine Art von Malware, während Phishing eine Verbreitungsmethode ist, über die sich Trojaner, Ransomware, Spyware und andere Bedrohungen ausbreiten können.
Zwar passen Angreifer ihre Techniken ständig an, doch dies sind nach wie vor einige der häufigsten Wege, auf denen sich Malware verbreitet.
| Infektionswege | So funktioniert’s |
| Phishing-E-Mails | Angreifer versenden gefälschte Nachrichten, die Dich dazu bringen sollen, einen Link zu öffnen, eine Datei herunterzuladen oder Anmeldedaten einzugeben. |
| Schädliche Anhänge | Infizierte Dokumente, Archive oder Installationsprogramme können Malware ausführen, wenn sie geöffnet oder aktiviert werden. |
| Gefälschte Software-Downloads | Malware kann sich in gecrackten Apps, gefälschten Updates, Browser-Erweiterungen oder inoffiziellen Installationsprogrammen verstecken. |
| Gehackte Websites | Eine seriös aussehende Website kann Besucher umleiten oder schädliche Downloads erzwingen. |
| Exploit-Kits | Angreifer nutzen Tools, die nach Softwarefehlern suchen und versuchen, anfällige Geräte zu infizieren. |
| Nicht behobene Sicherheitslücken | Veraltete Betriebssysteme, Browser, Plugins oder Apps können bekannte Schwachstellen offenlegen. |
| Schädliche Apps | Apps können Berechtigungen missbrauchen, Daten sammeln, unerwünschte Werbung anzeigen oder zusätzliche Malware installieren. |
| Infizierte Wechseldatenträger | USB-Sticks oder externe Speichermedien können Malware zwischen Geräten übertragen. |
| Schwache Passwörter | Angreifer können gestohlene, wiederverwendete oder leicht zu erratende Passwörter nutzen, um auf Konten oder Systeme Zugriff zu erhalten. |
| Lieferkettenangriff | Malware kann über einen vertrauenswürdigen Anbieter, ein Software-Update, ein Plugin oder einen Drittanbieter-Dienst eingeschleust werden. |
Kann Antiviren-Software alle Arten von Malware erkennen?
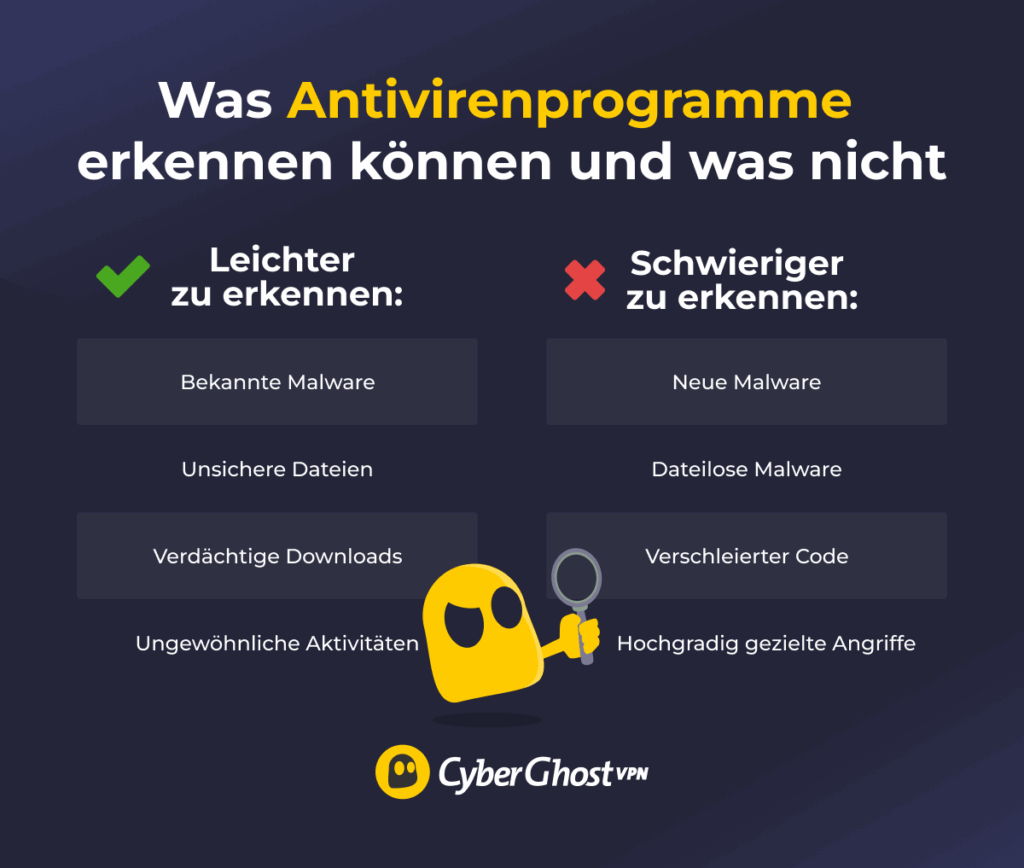
Antiviren-Software ist nach wie vor eines der wichtigsten Tools zum Schutz Deiner Geräte. Sie ist jedoch nicht perfekt. Moderne Antiviren- und Anti-Malware-Programme nutzen eine Kombination aus Signaturerkennung, heuristischer Analyse, Verhaltensüberwachung und cloudbasierten Bedrohungsdaten, um verdächtige Aktivitäten zu identifizieren.
Das funktioniert gut gegen viele bekannte Bedrohungen, aber Cyberkriminelle entwickeln immer wieder neue Techniken, um der Erkennung zu entgehen. Dateilose Malware, verschleierter Code und gezielte Angriffe können beispielsweise viel schwerer zu erkennen sein, da sie sich nicht immer wie herkömmliche Malware verhalten oder offensichtliche Dateien hinterlassen.
Deshalb empfehlen Cybersicherheitsexperten, Antiviren-Software als eine Schutzebene zu betrachten – nicht als die einzige Verteidigungslinie.
So schützt Du Deine Geräte vor Malware
Der beste Schutz ist ein mehrschichtiger Ansatz, der gute Sicherheitsgewohnheiten mit vertrauenswürdiger Sicherheitssoftware kombiniert. Jede Schicht erschwert es Angreifern ein wenig mehr, Dein Gerät zu kompromittieren:
- Halte Deine Software auf dem neuesten Stand: Updates beheben Schwachstellen, die Malware ausnutzen kann.
- Verwende seriöse Antiviren- oder Anti-Malware-Tools: Diese Tools können viele bekannte und verdächtige Bedrohungen erkennen, bevor sie Schaden anrichten.
- Aktiviere die Multi-Faktor-Authentifizierung (MFA): Wie die NIST-Richtlinien zeigen, erschwert MFA den Zugriff auf Konten, selbst wenn das Passwort gestohlen wurde.4
- Verwende sichere, einzigartige Passwörter: Wiederverwendete Passwörter können dazu führen, dass ein einziger Sicherheitsverstoß mehrere Konten betrifft.
- Sichere wichtige Dateien: Saubere Backups erleichtern die Wiederherstellung erheblich, falls Malware Daten sperrt, löscht oder beschädigt.
- Vermeide verdächtige Links und Anhänge: Viele Malware-Infektionen beginnen mit Phishing-E-Mails oder gefälschten Downloads.
- Lade Apps aus offiziellen Quellen herunter: Inoffizielle Installationsprogramme, Raubkopien und geknackte Apps sind häufige Verstecke für Malware.
- Überprüfe App-Berechtigungen: Apps sollten keinen Zugriff auf Daten oder Funktionen haben, die sie nicht benötigen.
- Verwende in öffentlichen oder gemeinsam genutzten WLAN-Netzen ein VPN: Ein sicheres VPN wie CyberGhost VPN verschlüsselt Deine Verbindung und bietet so einen zusätzlichen Schutz. Es ersetzt zwar keine Antiviren-Software, kann aber dabei helfen, Deinen Internet-Traffic in ungesicherten Netzwerken vor Dritten zu schützen.
Was kannst Du tun, wenn Dein Gerät mit Malware infiziert ist?
Wenn Du den Verdacht hast, dass Dein Gerät mit Malware infiziert ist, kannst Du den Schaden durch schnelles Handeln begrenzen. Die genauen Schritte hängen von der Art der Infektion ab, aber die folgenden Maßnahmen sind in den meisten Situationen ein guter erster Schritt:
- Trenne Dich bei Bedarf vom Internet: Das Ausschalten des WLANs oder das Herausziehen des Ethernet-Kabels kann manche Malware daran hindern, mit externen Servern zu kommunizieren oder sich weiterzuverbreiten.
- Melde Dich nicht bei sensiblen Konten an: Vermeide es, auf dem infizierten Gerät auf Bank-, E-Mail-, Arbeits- oder Einkaufskonten zuzugreifen. Wenn Spyware oder ein Keylogger aktiv ist, könnte dieser alles aufzeichnen, was Du eingibst.
- Führe einen seriösen Malware-Scan durch: Verwende vertrauenswürdige Antiviren- oder Anti-Malware-Software, um das Gerät zu scannen. Aktualisiere das Tool zuerst, sofern Du dies tun kannst, ohne sensible Informationen preiszugeben.
- Ändere Passwörter von einem nicht infizierten Gerät aus: Beginne mit Deinem E-Mail-Konto und aktualisiere anschließend die Passwörter für Online-Banking, Cloud-Speicher und alle anderen wichtigen Dienste.
- Stelle Dateien aus einem sauberen Backup wieder her: Wenn Malware Dateien gelöscht, gesperrt oder beschädigt hat, kann ein sauberes Backup Dir helfen, sie wiederherzustellen. Vermeide es, Backups wiederherzustellen, die erst nach Beginn der Infektion erstellt wurden.
- Melde schwerwiegende Vorfälle: Wenn diese Vorfälle Geld, Ausweisdokumente, Arbeitsdaten oder sensible Konten betreffen, melde den Vorfall der zuständigen Behörde oder dem IT-Team Deiner Organisation.
Manche Infektionen lassen sich nur schwer vollständig entfernen. Wenn Scans immer wieder dieselbe Bedrohung finden oder sich das Gerät nach der Bereinigung immer noch seltsam verhält, solltest Du professionelle Hilfe in Anspruch nehmen, bevor Du es wieder für sensible Aufgaben nutzt.
Bleibe gängigen Malware-Arten immer einen Schritt voraus
Malware-Arten haben eines gemeinsam: Sie nutzen günstige Gelegenheiten wie Phishing-Emails, gefälschte Software-Downloads oder ungepatchte Sicherheitslücken aus. Wenn Du verstehst, wie sie funktionieren, hilft Dir das dabei, Bedrohungen zu erkennen, bevor sie ernsthaften Schaden anrichten.
Zwar kann kein einzelnes Sicherheitstool jeden Angriff abwehren, doch die Kombination aus guten Cybersicherheitsgewohnheiten und verlässlicher Software kann Dein Risiko drastisch senken. Halte Deine Geräte auf dem neuesten Stand, nutze einen seriösen Virenschutz, sichere wichtige Dateien und überlege es Dir gut, bevor Du unerwartete Links oder Anhänge öffnest.
Für noch mehr Schutz fügt CyberGhost VPN Deinem Internetverkehr eine weitere Sicherheitsebene hinzu. Durch die Verschlüsselung Deiner Verbindung wird Dein Datenverkehr vor neugierigen Blicken in ungesicherten Netzwerken geschützt, sodass Du mit einem besseren Gefühl surfen, arbeiten und verbunden bleiben kannst. In Kombination mit Antiviren-Software und klugen Online-Gewohnheiten ist dies eine weitere Möglichkeit, Deine allgemeine Cybersicherheit zu stärken.
Häufig gestellte Fragen
Was sind die wichtigsten Arten von Malware?
Zu den wichtigsten Arten von Malware gehören Viren, Würmer, Trojaner, Ransomware, Spyware, Adware, Rootkits, Keylogger, Botnets, dateilose Malware, Cryptojacking, Wiper-Malware und mobile Malware. Jede Art verhält sich anders. Einige Malware-Arten stehlen Informationen, andere verbreiten sich über Netzwerke und wieder andere sperren oder zerstören Deine Dateien.
Welche Art von Malware ist die gefährlichste?
Das hängt vom Ziel und den Absichten des Angreifers ab. Ransomware kann Dir den Zugriff auf wichtige Dateien verwehren, Wiper-Malware kann Daten unwiederbringlich zerstören, Rootkits können Malware-Aktivitäten tief im System verbergen und Spyware kann sensible Informationen stehlen. Die Auswirkungen hängen davon ab, was die Malware erreichen will und welche Systeme sie infiziert.
Wie infiziert Malware ein Gerät?
Malware kann sich auf viele verschiedene Arten verbreiten. Zu den gängigen Infektionswegen zählen Phishing-E-Mails, Anhänge mit Schadsoftware, gefälschte Software-Downloads, kompromittierte Websites, nicht gepatchte Software, Apps mit Schadsoftware oder schwache Passwörter. Oft beginnt eine Infektion damit, dass jemand unwissentlich auf einen bösartigen Link klickt oder Software aus einer nicht vertrauenswürdigen Quelle installiert.
Kann Antiviren-Software alle Arten von Malware erkennen?
Nein, denn Antiviren-Software kann zwar viele bekannte Bedrohungen und verdächtiges Verhalten erkennen, aber kein Tool fängt jede Art von Malware ab. Neue Bedrohungen, dateilose Malware und verschleierte Angriffe lassen sich oft schwerer erkennen. Deshalb empfehlen Cybersicherheitsexperten, Antiviren-Software zusammen mit anderen Sicherheitsmaßnahmen zu nutzen. Beispiele hierfür sind, Deine Software auf dem neuesten Stand zu halten und wichtige Dateien zu sichern.
Wie kann ich meine Geräte vor Malware schützen?
Der beste Schutz ist ein mehrschichtiger Ansatz. Halte Deine Software auf dem neuesten Stand, nutze seriöse Antiviren-Tools, aktiviere MFA, verwende sichere Passwörter, sichere wichtige Dateien, meide verdächtige Links und lade Apps nur aus offiziellen Quellen herunter. Wenn Du öffentliches oder gemeinsam genutztes WLAN nutzt, kann Dir CyberGhost VPN außerdem dabei helfen, Deine Verbindung zu schützen. Es verschlüsselt den Internet-Traffic und fügt so Deiner gesamten Sicherheitskonfiguration eine weitere Schutzebene hinzu.
Quellen:
Kommentieren