
Quando sente la parola “malware”, la maggior parte delle persone pensa ai virus informatici, ma questi ultimi rappresentano solo una parte delle minacce. Il malware può assumere molte forme diverse: il ransomware blocca i file, lo spyware raccoglie informazioni personali e i trojan si camuffano da software legittimo.
Conoscere le diverse varietà di malware può aiutarti a difenderti dagli attacchi informatici. Anche se questa guida non può certo includere qualsiasi tipo di malware e ogni possibile soluzione, ti illustreremo le tipologie più comuni di malware, le modalità di diffusione e le misure concrete da adottare per ridurre il rischio di infezione.
Cos’è il malware?
Il malware, abbreviazione di “malicious software” (software dannoso), comprende qualsiasi applicazione o codice progettato per eseguire azioni non autorizzate su un dispositivo, una rete o un sistema. A seconda dello scopo, può danneggiare i file, rubare informazioni personali, bloccare l’accesso al dispositivo, monitorare le tua attività o persino consentire agli hacker di accedere in remoto a tua insaputa.
Anche se spesso il malware viene associato ai computer fissi, può colpire anche smartphone, tablet, server, dispositivi domestici intelligenti e altre tecnologie connesse. Con l’aumentare del numero di dispositivi connessi a internet, il numero di potenziali bersagli cresce costantemente.
Perché è importante riconoscere i diversi tipi di malware
Il malware non agisce sempre allo stesso modo. Alcune minacce si diffondono automaticamente attraverso la rete, mentre altre inducono l’utente ad aprire un allegato o a scaricare software fasullo. Alcuni operano in background per mesi, raccogliendo password e informazioni personali, mentre altri si manifestano immediatamente bloccando i file o causando il crash del sistema.
Ecco perché i gruppi di sicurezza informatica classificano il malware in base al suo comportamento, non al suo nome. Analizzano come penetra in un dispositivo, come si diffonde, quali sono i suoi obiettivi e quali danni può causare.1
Comprendere i diversi tipi di malware può aiutarti a riconoscere più rapidamente le attività sospette e a reagire in modo efficace in caso di anomalie. Potrai inoltre avvalerti di queste conoscenze per prendere decisioni più oculate su come proteggere i tuoi dispositivi da potenziali infezioni.
Le principali tipologie di malware
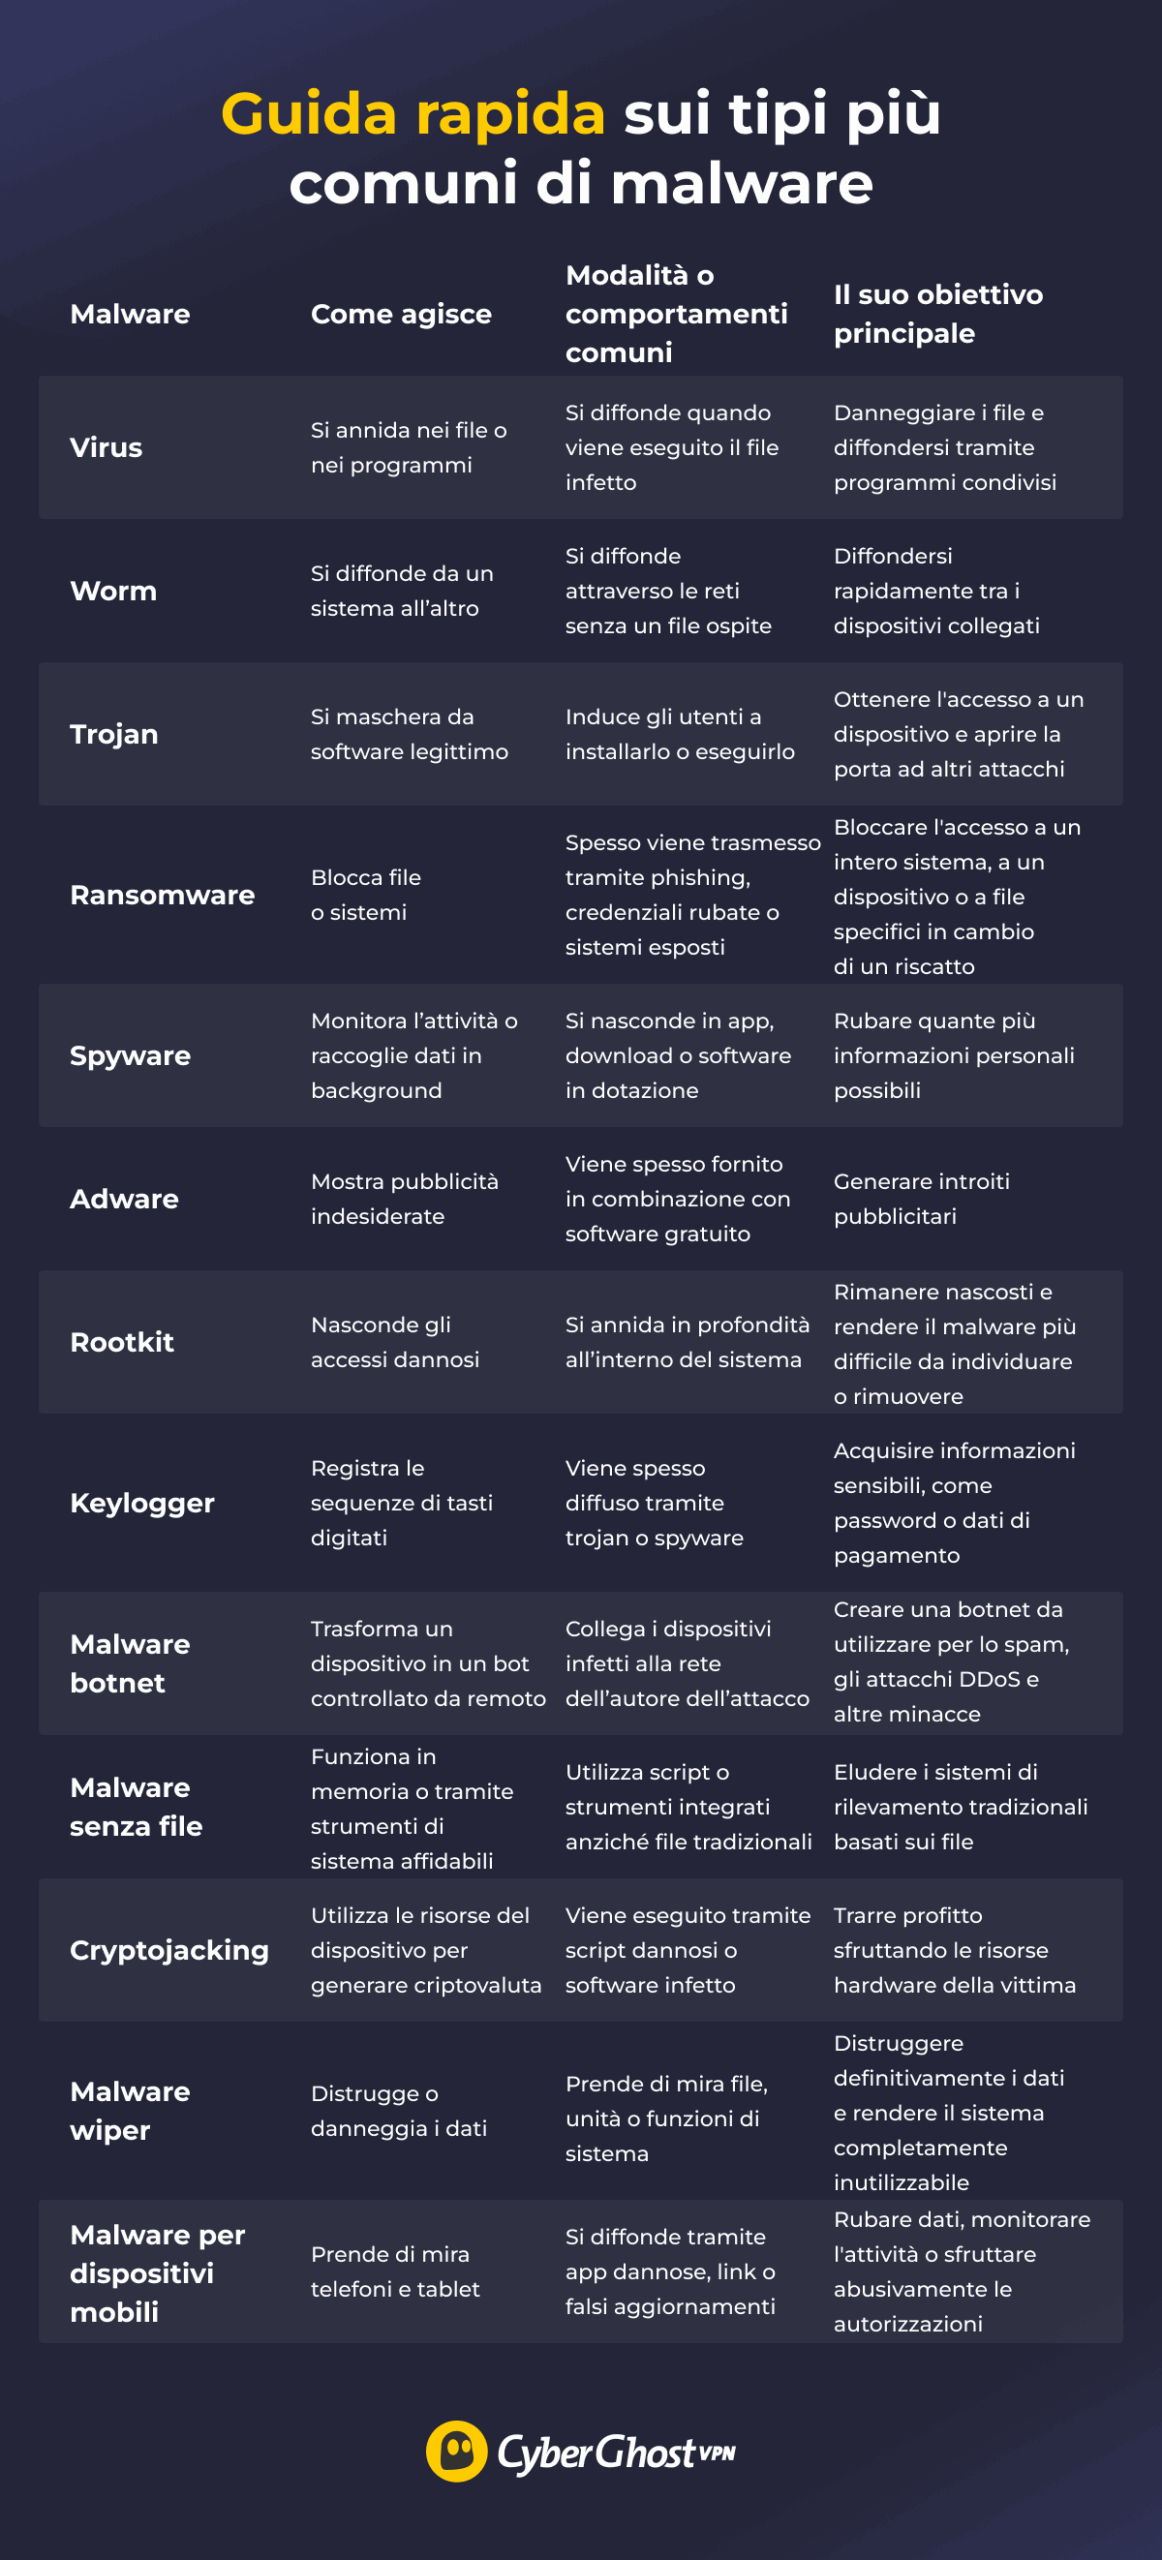
Il malware non è una minaccia unica. Alcune tipologie si basano sull’apertura di file infetti da parte degli utenti, mentre altre si diffondono attraverso le reti senza alcuna interazione. Esistono malware che rubano password in background, mentre altri rendono immediatamente evidente la presenza di un problema.
Ecco come si differenziano le tipologie più comuni di malware.
Virus
Quando la maggior parte delle persone sente la parola “malware”, di solito pensa subito a un virus. Ma anche se ogni virus è un malware, non tutti i malware funzionano come virus. Un virus informatico si annida in un file o programma legittimo e si attiva solo quando qualcuno apre o esegue quel file. A quel punto, cerca di replicarsi in altri file o dispositivi, consentendo così alla infezione di diffondersi.
Worm
A differenza di un virus, un worm informatico non ha bisogno di un file ospite per diffondersi. Cerca invece sistemi vulnerabili, falle nel software o reti poco protette per spostarsi da un dispositivo all’altro. È proprio questo a rendere i worm particolarmente pericolosi. Quando trovano un modo per infiltrarsi in una rete, possono diffondersi rapidamente senza che nessuno apra un file o clicchi su un link sospetto.
Trojan
I trojan si camuffano da software legittimo, come app, programmi di installazione, allegati o aggiornamenti. Non si replicano automaticamente come un worm e non si annidano in file legittimi come un virus. Al contrario, un trojan conta sul fatto che qualcuno lo scarichi o lo esegua volontariamente.
Una volta installato, un trojan può svolgere svariate attività. Alcuni rubano password, altri installano ulteriore malware, mentre altri ancora creano una backdoor per garantire agli hacker l’accesso a lungo termine a un dispositivo. Esistono anche trojan specializzati, come per esempio i trojan bancari, pensati per rubare informazioni finanziarie.
Ransomware
Il ransomware è uno dei tipi di malware più dannosi perché può impedire a persone o organizzazioni di accedere ai propri file. Dopo aver infettato un sistema, cripta i dati rilevanti e richiede un pagamento in cambio della chiave di decrittazione.
È anche una delle minacce malware più diffuse al giorno d’oggi. Secondo il Data Breach Investigations Report del 2026 di Verizon, il ransomware è stato riscontrato nel 48% delle violazioni dei dati confermate,2 evidenziando la frequenza con cui gli hacker lo utilizzano contro le aziende e altre organizzazioni.
Gli attacchi ransomware moderni spesso vanno oltre. Anziché bloccare i file, gli autori degli attacchi possono anche sottrarre informazioni sensibili prima ancora dell’inizio della crittografia. Minacciano poi di rendere pubblici tali dati se il riscatto non viene pagato, aumentando così la pressione sulle vittime.
Se sei vittima di un attacco ransomware, l’FBI raccomanda di seguire le indicazioni della CISA o dell’autorità locale competente in materia di criminalità informatica, anziché pagare immediatamente il riscatto.3
Spyware
L’adware è un software che mostra annunci pubblicitari indesiderati, spesso tramite pop-up, reindirizzamenti del browser o banner inseriti a forza. Non tutti gli adware sono dannosi. Alcune applicazioni gratuite legittime utilizzano la pubblicità per generare entrate, a condizione di dichiararlo apertamente.
Alcuni adware ingannevoli o invadenti potrebbero però tracciare la tua attività di navigazione, modificare le impostazioni del browser, riempire lo schermo di annunci pubblicitari o reindirizzarti verso siti web non desiderati. Di solito sono più fastidiosi che pericolosi, ma alcuni adware potrebbero anche esporti a truffe o portare all’installazione di altri tipi di malware.
Adware
Un rootkit nasconde le attività dannose anziché eseguirle direttamente. Si insinua in profondità all’interno di un sistema, consentendo agli autori degli attacchi di nascondere file, processi, impostazioni, attività o persino altro malware già presente sul dispositivo.
I rootkit si basano sulla invisibilità e sulla persistenza, motivo per cui possono essere difficili da individuare e rimuovere. In alcuni casi, il modo più sicuro per eliminare un rootkit è reinstallare completamente il sistema operativo.
Rootkit
Un rootkit nasconde le attività dannose anziché eseguirle direttamente. Si insinua in profondità all’interno di un sistema, consentendo agli autori degli attacchi di nascondere file, processi, impostazioni, attività o persino altro malware già presente sul dispositivo.
I rootkit si basano sulla invisibilità e sulla persistenza, motivo per cui possono essere difficili da individuare e rimuovere. In alcuni casi, il modo più sicuro per eliminare un rootkit è reinstallare completamente il sistema operativo.
Keylogger
I keylogger registrano quello che digiti sulla tastiera. Gli hacker potrebbero utilizzarli per intercettare password, dati di pagamento, messaggi privati o altre informazioni sensibili. I keylogger raramente operano in modo autonomo. Spesso vengono installati come parte di un’infezione più ampia da spyware o trojan, il cui obiettivo principale è il furto di dati senza destare sospetti.
Malware botnet
Il malware di tipo botnet trasforma i dispositivi infetti in una piccola parte di una rete molto più ampia (botnet) controllata da un malintenzionato. Una volta compromesso, il tuo computer, telefono o altro dispositivo connesso potrà ricevere istruzioni da un server di comando e controllo senza accorgertene.
I botnet vengono comunemente utilizzati per inviare spam, sferrare attacchi di tipo distributed denial-of-service (DDoS), rubare credenziali o diffondere altro malware. Poiché i dispositivi infetti continuano a funzionare, molte persone non si rendono conto di essere entrati a far parte di un botnet.
Malware senza file
A differenza del tradizionale, il malware senza file non richiede l’installazione di un file eseguibile tradizionale. Al contrario, sfrutta in modo improprio strumenti di sistema affidabili, script o la memoria per eseguire azioni dannose. Di conseguenza, il malware senza file può risultare più difficile da rilevare con gli strumenti di sicurezza basati principalmente sulla scansione dei file.
Non per questo non lascia tracce. Invece di presentarsi sotto forma di file sospetto, i segnali tendono a manifestarsi piuttosto come comandi, script o attività di sistema insolite.
Cryptojacking
Il cryptojacking sfrutta la potenza di elaborazione del tuo dispositivo per generare criptovaluta per conto di terzi. I criminali informatici mettono in atto questa pratica tramite script dannosi nei browser, software infetti o siti web compromessi.
A differenza del ransomware o dello spyware, il cryptojacking non è interessato ai tuoi file o alle tue informazioni personali. Il suo obiettivo è utilizzare il tuo hardware per generare profitti. Di conseguenza, potresti notare un surriscaldamento del dispositivo, un consumo maggiore della batteria, un funzionamento più lento del solito o un maggiore consumo di energia elettrica.
Malware wiper
Il malware wiper distrugge o danneggia i dati anziché rubarli o trattenerli per chiedere un riscatto. Prende di mira file, il disco rigido o componenti critici del sistema con l’obiettivo di rendere il recupero il più difficile possibile.
Anche se a prima vista può sembrare simile al ransomware, le motivazioni sono molto diverse. Il ransomware blocca i dati per costringere le vittime a pagare, mentre il malware di tipo wiper provoca danni permanenti, spesso senza offrire alcuna possibilità di recuperare le informazioni perse.
Malware per dispositivi mobili
Il malware per dispositivi mobili è una categoria ampia e comprende le minacce progettate specificamente per smartphone e tablet. Piuttosto di definire un unico tipo di malware, include tutto, dagli spyware e trojan bancari agli adware e ransomware sviluppati per i sistemi operativi mobili.
Queste minacce possono diffondersi tramite app dannose, falsi aggiornamenti software, messaggi di phishing, download non sicuri o app che richiedono autorizzazioni eccessive. Poiché gli smartphone contengono più informazioni personali e finanziarie rispetto al passato, stanno diventando obiettivi sempre più allettanti per gli hacker.
Altri termini relativi al malware che potresti incontrare
Leggendo articoli sulle minacce informatiche, potresti imbatterti anche in termini come “malvertising”, “logic bombs”, “backdoors”, “infostealers”, “scareware”, “polymorphic malware” e “hybrid malware.” Questi termini descrivono solitamente il modo in cui il malware si diffonde, si comporta o elude il rilevamento, invece di indicare tipi di malware a sé stanti.
Per esempio, il malvertising può diffondere codice dannoso tramite annunci pubblicitari, mentre un trojan può creare una porta secondaria per consentire agli hacker di accedere di nascosto al tuo dispositivo. Il malware polimorfico modifica parti del proprio codice per rendere più difficile il rilevamento basato sulle firme, mentre quello ibrido combina tecniche provenienti da diversi tipi di malware in un unico attacco. Non è necessario ricordare tutti questi termini, ma comprenderne il significato può rendere più facile seguire le notizie e i rapporti sulla sicurezza informatica.
Come il malware infetta un dispositivo
Indipendentemente dal tipo di malware con cui devi confrontarti, prima di tutto la minaccia deve trovare un modo per introdursi nel dispositivo. Il metodo utilizzato dagli autori degli attacchi per diffondere il malware non coincide con il malware stesso. Per esempio, un trojan è un tipo di malware, mentre il phishing è un metodo di diffusione in grado di propagare trojan, ransomware, spyware e altre minacce.
Gli autori degli attacchi aggiornano continuamente le loro tecniche, ma questi rimangono comunque alcuni dei modi più comuni di diffusione del malware.
| Metodo di infezione | Come funziona |
| E-mail di phishing | Gli hacker inviano messaggi falsi per spingerti ad aprire un link, scaricare un file o inserire le credenziali di accesso. |
| Allegati dannosi | I documenti, gli archivi o i programmi di installazione infetti possono attivare malware quando vengono aperti o eseguiti. |
| Download di software contraffatti | Il malware può nascondersi all’interno di app craccate, falsi aggiornamenti, estensioni del browser o programmi di installazione non ufficiali. |
| Siti web compromessi | Un sito web dall’aspetto legittimo può reindirizzare i visitatori o indurli a scaricare file dannosi. |
| Kit di exploit | Gli aggressori utilizzano strumenti per individuare le vulnerabilità del software e cercano di infettare i dispositivi esposti. |
| Vulnerabilità non risolte | Sistemi operativi, browser, plug-in o app obsoleti possono esporre vulnerabilità note. |
| App dannose | Le app potrebbero abusare delle autorizzazioni, raccogliere dati, mostrare pubblicità indesiderate o installare malware aggiuntivo. |
| Unità rimovibili infette | Le chiavette USB o i dispositivi di archiviazione esterni possono trasmettere malware tra i dispositivi. |
| Password deboli | Gli aggressori possono utilizzare password rubate, riutilizzate o facili da indovinare per accedere ad account o sistemi. |
| Compromissione dell’intera catena operativa | Il malware può penetrare nel sistema tramite un fornitore affidabile, un aggiornamento software, un plugin o un servizio di terze parti. |
I software antivirus sono in grado di rilevare tutti i malware?
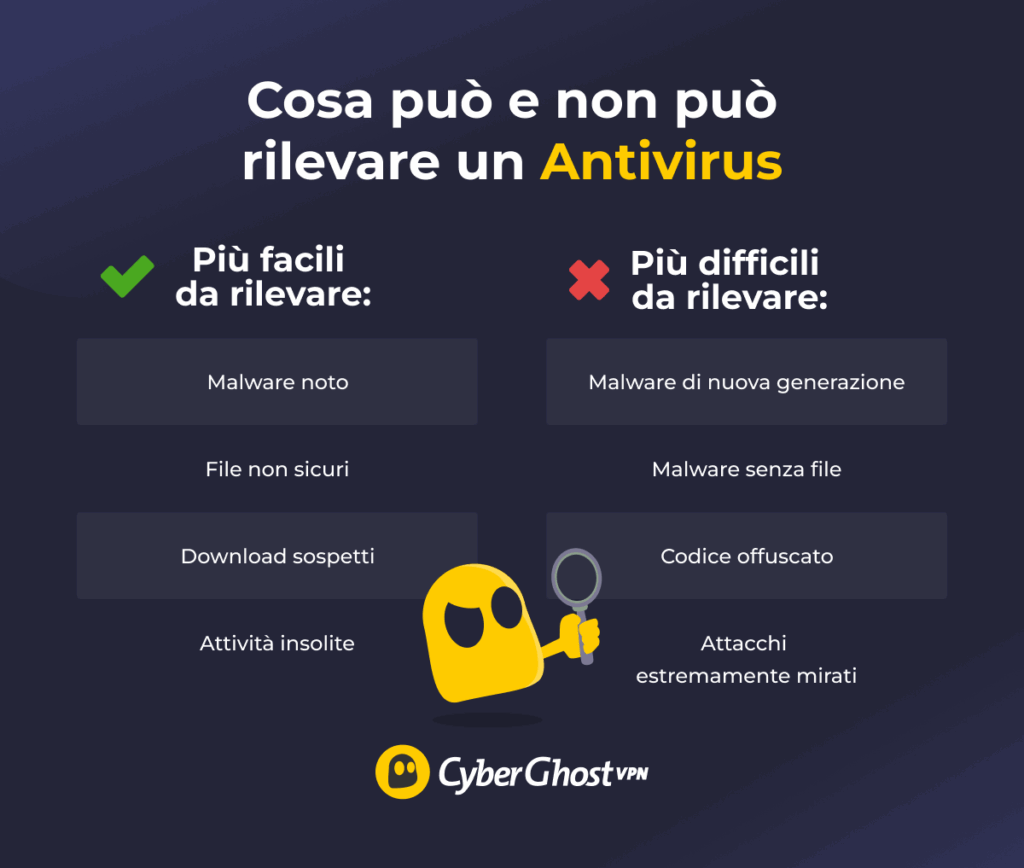
I software antivirus rimangono uno degli strumenti più importanti per proteggere i tuoi dispositivi, ma non sono perfetti. I moderni programmi antivirus e anti-malware utilizzano una combinazione di rilevamento basato su firme, analisi euristica, monitoraggio del comportamento e informazioni sulle minacce basate sul cloud per individuare attività sospette.
Questo sistema funziona bene contro molte minacce note, ma i criminali informatici cercano sempre nuove tecniche per eludere il rilevamento. Il malware senza file, il codice offuscato e gli attacchi mirati possono essere molto più difficili da individuare, perché non sempre si comportano come il malware tradizionale e non lasciano tracce evidenti sotto forma di file.
Ecco perché gli esperti di sicurezza informatica raccomandano di considerare l’antivirus come uno dei livelli di protezione, non come la tua unica linea di difesa.
Come proteggere i tuoi dispositivi dal malware
La migliore difesa contro il malware è un approccio a più livelli basato su buone abitudini di sicurezza e software affidabile. Ogni livello rende più difficile per gli hacker danneggiare il tuo dispositivo:
- Mantieni aggiornato il software: gli aggiornamenti risolvono le vulnerabilità sfruttate dai malware.
- Utilizza strumenti antivirus o anti-malware affidabili: sono in grado di rilevare molte minacce note e sospette prima che possano causare danni.
- Attiva l’autenticazione a più fattori (MFA): come indicano le linee guida del NIST, rende più difficile per gli hacker accedere agli account utilizzando una singola password rubata.4
- Utilizza password complesse e univoche: il riutilizzo delle password può causare la compromissione di più account a seguito di un unico attacco.
- Esegui il backup dei file importanti: disporre di backup aggiornati semplifica notevolmente il recupero nel caso in cui un malware blocchi, elimini o danneggi i dati.
- Evita link e allegati sospetti: molte infezioni da malware cominciano con e-mail di phishing o download fasulli.
- Scarica le app da fonti ufficiali: strumenti di installazione non ufficiali, software pirata e app craccate sono luoghi in cui il malware si nasconde spesso.
- Verifica le autorizzazioni delle app: non dovrebbero accedere a dati o funzionalità di cui non hanno bisogno.
- Utilizza una VPN quando ti connetti a una rete Wi-Fi pubblica o condivisa: una VPN sicura come CyberGhost VPN può contribuire ad aggiungere un ulteriore livello di protezione alle reti Wi-Fi pubbliche o condivise, crittografando la connessione. Non sostituisce un software antivirus, ma può aiutarti a proteggere il traffico internet da terze parti su reti non protette.
Come comportarti se il tuo dispositivo viene infettato da malware
Se pensi che il tuo dispositivo sia stato infettato da malware, agire rapidamente può aiutarti a limitare i danni. I passaggi esatti dipendono dal tipo di infezione riscontrata, ma queste sono delle misure iniziali efficaci nella maggior parte dei casi:
- Scollegati da internet se necessario: disattivare il Wi-Fi o scollegare il cavo Ethernet può impedire ad alcuni malware di comunicare con server esterni o di diffondersi ulteriormente.
- Non accedere ad account sensibili: evita di utilizzare conti bancari, di posta elettronica, lavorativi o per lo shopping sul dispositivo infetto. Se è presente uno spyware o un keylogger, potrebbe registrare tutto ciò che digiti.
- Esegui una scansione anti-malware affidabile: utilizza un software antivirus o anti-malware attendibile per eseguire la scansione del dispositivo. Se possibile, aggiorna prima il programma, evitando di esporre informazioni sensibili.
- Cambia le password da un dispositivo non compromesso: inizia dalla tua e-mail, poi aggiorna le password per i servizi bancari, di archiviazione cloud e qualsiasi altro servizio importante.
- Ripristina i file da un backup integro: se un malware ha cancellato, bloccato o danneggiato dei file, un backup integro potrebbe aiutarti a recuperarli. Evita di eseguire il ripristino da backup effettuati dopo l’inizio dell’infezione.
- Segnala gli episodi gravi: se tali eventi riguardano denaro, documenti d’identità, dati di lavoro o account sensibili, segnala l’episodio all’autorità competente o al team IT della tua organizzazione.
Alcune infezioni sono difficili da eliminare completamente. Se le scansioni continuano a rilevare la stessa minaccia, o se il dispositivo continua a comportarsi in modo anomalo dopo la pulizia, valuta la possibilità di rivolgerti a un professionista prima di utilizzarlo nuovamente per attività sensibili.
Batti sul tempo i tipi di malware più diffusi
I vari tipi di malware hanno qualcosa in comune: sfruttano le opportunità per colpire, come un’e-mail di phishing, il download di un software contraffatto o una vulnerabilità non corretta. Capire come funzionano può aiutarti a individuare le minacce prima che causino danni gravi.
Nessuno strumento di sicurezza potrà bloccare ogni attacco da solo, ma combinando buone abitudini in materia di sicurezza informatica con software affidabili, potrai ridurre notevolmente i rischi. Mantieni aggiornati i tuoi dispositivi, utilizza un antivirus affidabile, esegui il backup dei file importanti e rifletti attentamente prima di aprire link o allegati insoliti.
Per una protezione ancora maggiore, CyberGhost VPN aggiunge un ulteriore livello di sicurezza al tuo traffico internet. Criptando la tua connessione, contribuisce a proteggere i tuoi dati da eventuali intercettazioni su reti non protette, permettendoti di navigare, lavorare e rimanere connesso con maggiore tranquillità. In combinazione con un software antivirus e comportamenti online responsabili, rappresenta un ulteriore strumento per potenziare la tua sicurezza informatica.
Domande frequenti
Quali sono le principali tipologie di malware?
Le principali tipologie di malware includono virus, worm, trojan, ransomware, spyware, adware, rootkit, keylogger, botnet, malware senza file, cryptojacking, malware wiper e per dispositivi mobili. Ogni tipo si comporta in modo diverso. Alcuni malware rubano informazioni, altri si diffondono attraverso la rete, mentre quelli più dannosi bloccano o distruggono i tuoi file.
Qual è il tipo di malware più pericoloso?
Dipende dall’obiettivo e dallo scopo dell’aggressore. Il ransomware può impedirti di accedere a file importanti, il malware di tipo wiper può distruggere definitivamente i dati, i rootkit possono nascondere l’attività del malware nelle profondità del sistema e lo spyware può rubare informazioni sensibili. L’impatto dipende dall’obiettivo dell’attacco malware e dai sistemi infettati.
In che modo il malware infetta un dispositivo?
Il malware può diffondersi in molti modi diversi. Tra i metodi di infezione più comuni figurano e-mail di phishing, allegati dannosi, download di software contraffatto, siti web compromessi, software senza patch, app dannose o password deboli. Molte infezioni avvengono quando qualcuno, inconsapevolmente, clicca su un link dannoso o installa software proveniente da una fonte non attendibile.
I programmi antivirus sono in grado di rilevare tutti i malware?
No. I software antivirus sono in grado di rilevare molte minacce note e comportamenti sospetti, ma nessuno strumento di sicurezza è in grado di rilevare ogni tipo di malware. Le nuove minacce, il malware senza file e gli attacchi offuscati possono essere più difficili da individuare. Ecco perché gli esperti di sicurezza informatica raccomandano di utilizzare un antivirus insieme ad altre misure di sicurezza, come mantenere aggiornato il software ed eseguire il backup dei file importanti.
Come posso proteggere i miei dispositivi dal malware?
La miglior difesa è un approccio a più livelli. Mantieni aggiornato il software, utilizza strumenti antivirus affidabili, attiva l’autenticazione a più fattori (MFA), scegli password complesse, esegui il backup dei file importanti, evita i link sospetti e scarica le app da fonti ufficiali. Quando utilizzi una rete Wi-Fi pubblica o condivisa, CyberGhost VPN può aiutarti a proteggere la tua connessione criptando il traffico internet, aggiungendo un ulteriore livello di protezione alla tua configurazione.
Bibliografia:
Lascia un commento