
Quand on parle de « malware », la plupart des gens pensent aux virus informatiques. Pourtant, les virus ne représentent qu’une partie de la menace. Ils existent différents types de malware : ransomwares qui bloquent l’accès à vos fichiers, logiciels espions qui collectent vos données personnelles ou encore chevaux de Troie qui se font passer pour des logiciels légitimes.
En savoir plus sur les types de malwares peut vous aider à vous défendre contre les cyberattaques. Ce guide ne peut pas couvrir tous les types de malwares ni toutes les solutions possibles. Nous passerons toutefois en revue les malwares les plus courants, leurs modes de propagation et les mesures concrètes que vous pouvez prendre pour réduire les risques d’infection.
Qu’est-ce qu’un malware ?
Alors, c’est quoi un malware ? Un logiciel malveillant (ou « malware ») désigne tout programme ou code conçu pour réaliser des actions non autorisées sur un appareil, un réseau ou un système. Selon sa finalité, il peut endommager des fichiers, dérober des données personnelles, vous bloquer l’accès à votre appareil, surveiller vos activités ou même permettre à des attaquants d’y accéder à distance à votre insu.
Bien que l’on associe souvent les malwares aux ordinateurs, ils peuvent également cibler les smartphones, les tablettes, les serveurs, les équipements domotiques et autres objets connectés. Avec la multiplication des appareils connectés à Internet, le nombre de cibles potentielles ne cesse lui aussi d’augmenter.
L’importance de comprendre les différents types de malwares
Les malwares ne se comportent pas tous de la même manière. Certaines menaces se propagent automatiquement sur les réseaux, tandis que d’autres reposent sur la ruse pour inciter l’utilisateur à ouvrir une pièce jointe ou à télécharger un faux logiciel. Certains opèrent en arrière-plan pendant des mois, dérobant des mots de passe et des données personnelles, alors que d’autres se manifestent immédiatement en bloquant l’accès à vos fichiers ou en provoquant une panne de votre système.
C’est pourquoi les équipes de cybersécurité classent les malwares selon leur comportement, plutôt que leur dénomination. Elles analysent leur mode d’intrusion, leur propagation, leurs cibles et les dommages qu’ils peuvent causer.1
Comprendre les différents types de malwares peut vous aider à repérer plus rapidement les activités suspectes et à réagir plus efficacement en cas de problème. Vous pouvez également mettre à profit ces connaissances pour mieux protéger vos appareils contre d’éventuelles infections.
Les principaux types de malwares
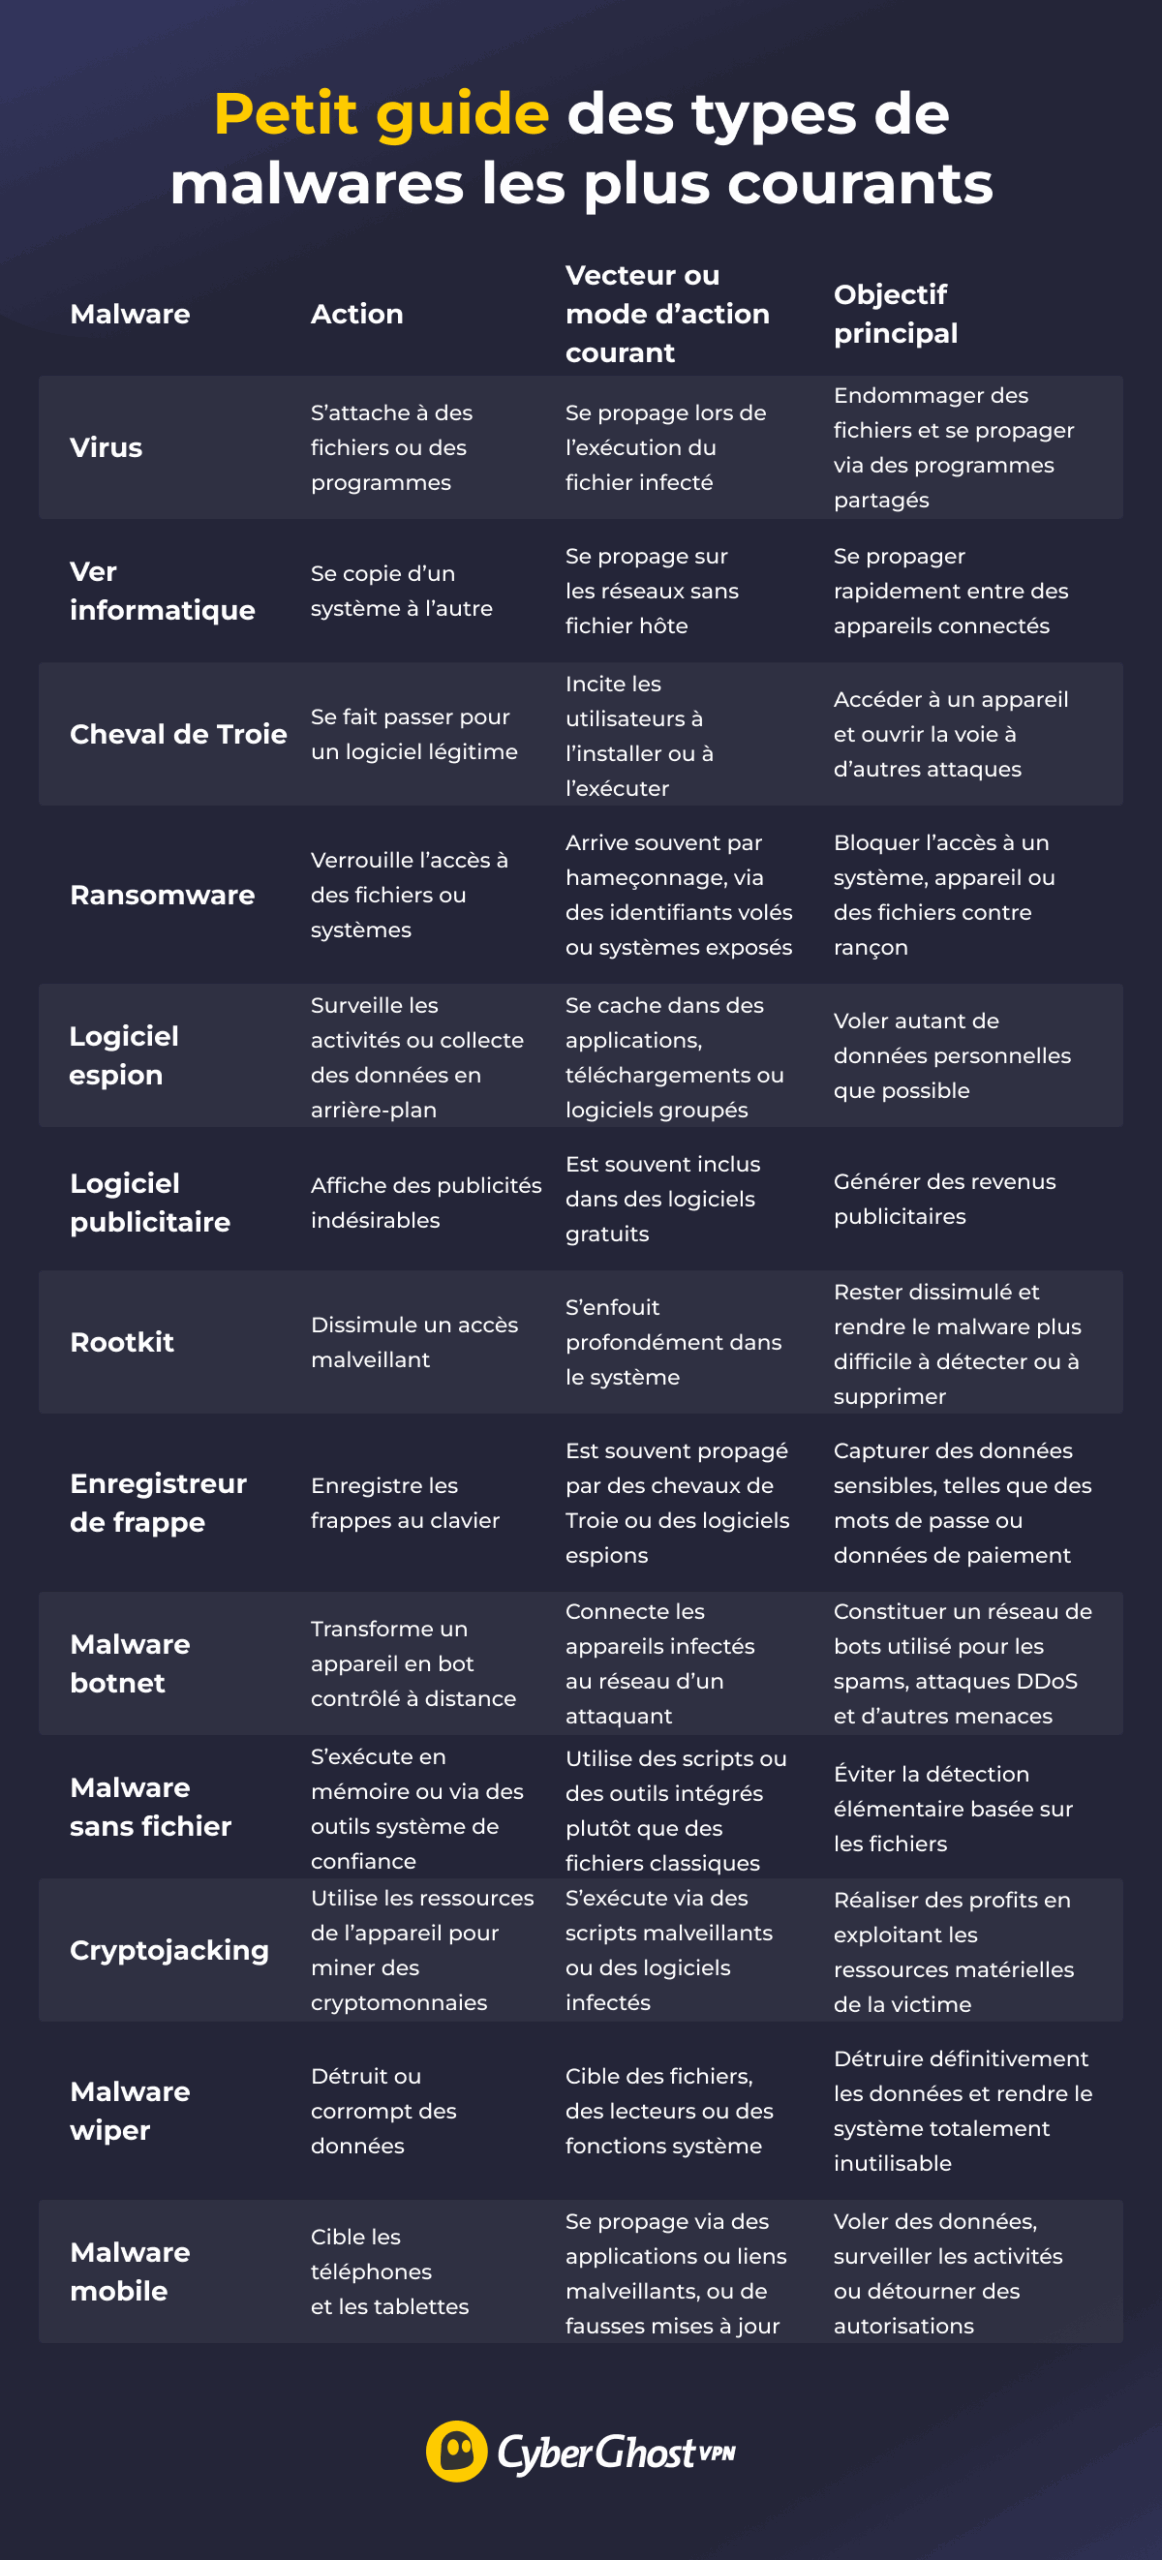
Les malwares ne fonctionnent pas tous de la même manière. Certains nécessitent que l’utilisateur ouvre un fichier infecté, tandis que d’autres peuvent se propager sur les réseaux sans aucune intervention humaine. Certains dérobent discrètement des mots de passe en arrière-plan, tandis que d’autres signalent immédiatement leur présence.
Voici ce qui distingue les types de malwares les plus courants.
Virus
C’est généralement ce que la plupart des gens imaginent lorsqu’ils entendent le terme « logiciel malveillant » (ou malware). Toutefois, si tous les virus sont des malwares, tous les malwares ne fonctionnent pas comme des virus. Un virus informatique s’attache à un fichier ou à un programme légitime et ne s’active que lorsqu’une personne ouvre ou exécute ce fichier. Il tente ensuite de se copier vers d’autres fichiers ou appareils, permettant ainsi à l’infection de se propager.
Ver informatique
Contrairement à un virus, un ver informatique (worm) n’a pas besoin de fichier hôte pour se propager. Il recherche plutôt des systèmes vulnérables, des failles logicielles ou des réseaux mal sécurisés lui permettant de passer d’un appareil à un autre. C’est ce qui rend les vers particulièrement dangereux : une fois qu’ils ont pénétré un réseau, ils peuvent se propager rapidement sans qu’il soit nécessaire d’ouvrir un fichier ou de cliquer sur un lien suspect.
Cheval de Troie
Les chevaux de Troie (trojans) se dissimulent sous l’apparence de logiciels légitimes, tels que des applications, des programmes d’installation, des pièces jointes ou des mises à jour. Contrairement aux vers, ils ne se répliquent pas et contrairement aux virus, ils ne s’attachent pas à des fichiers légitimes. Un cheval de Troie nécessite généralement que l’utilisateur le télécharge ou l’exécute volontairement.
Une fois installé, un cheval de Troie peut effectuer différentes actions. Certains dérobent des mots de passe, d’autres installent des malwares supplémentaires, tandis que d’autres encore créent une porte dérobée permettant aux attaquants de conserver un accès à l’appareil. Il existe également des chevaux de Troie spécialisés, tels que les chevaux de Troie bancaires, qui dérobent des données financières.
Rançongiciel
Les rançongiciels (ransomwares) constituent l’un des types de malwares les plus perturbateurs, car ils peuvent empêcher les particuliers ou les organisations d’accéder à leurs propres fichiers. Une fois le système infecté, le logiciel chiffre des données importantes et exige un paiement en échange de la clé de déchiffrement.
Il s’agit également de l’une des menaces les plus répandues à l’heure actuelle. Selon le rapport Data Breach Investigations Report de Verizon (rapport d’enquête sur les violations de données, édition 2026), les rançongiciels sont impliqués dans 48 % des violations de données confirmées2, ce qui souligne la fréquence à laquelle les attaquants les utilisent contre les entreprises et autres organisations.
Les attaques modernes par rançongiciel vont généralement plus loin. Au lieu de simplement verrouiller les fichiers, les attaquants peuvent également dérober des données sensibles avant de procéder au chiffrement. Ils menacent ensuite de divulguer ces données si la rançon n’est pas versée, accentuant ainsi la pression sur les victimes.
En cas d’attaque par rançongiciel, le FBI recommande de suivre les directives de l’agence de cybersécurité et de sécurité des infrastructures américaine (CISA), ou de l’autorité locale compétente en matière de cybercriminalité, plutôt que de payer immédiatement la rançon.3
Logiciel espion
Les logiciels espions (spywares) surveillent discrètement vos activités sur votre appareil. Selon leur type, ils peuvent suivre les sites web que vous consultez, collecter des données personnelles, capturer vos identifiants de connexion ou surveiller vos messages ainsi que toute autre activité sur l’appareil.
L’un des risques majeurs est que ces logiciels peuvent rester cachés. Contrairement aux rançongiciels ou autres malwares perturbateurs, ils ne signalent généralement pas leur présence. Au lieu de cela, ils collectent silencieusement des informations en arrière-plan, exposant potentiellement des données sensibles bien avant que vous ne vous rendiez compte qu’il y a un problème.
Logiciel publicitaire
Les logiciels publicitaires (adwares) affichent des publicités indésirables, souvent via des fenêtres contextuelles, des redirections de navigateur ou des bannières insérées. Tous les logiciels publicitaires ne sont pas malveillants. Certaines applications gratuites légitimes utilisent la publicité pour générer des revenus, à condition d’être transparentes à ce sujet.
Toutefois, les logiciels publicitaires trompeurs ou intrusifs peuvent suivre vos activités sur Internet, modifier les paramètres de votre navigateur, inonder vos écrans de publicités ou vous rediriger vers des sites web que vous n’avez jamais souhaité visiter. Généralement plus gênants que dangereux, certains logiciels publicitaires peuvent néanmoins vous exposer à des arnaques ou conduire à d’autres types de malwares.
Rootkit
Un rootkit est un malware furtif qui dissimule une activité malveillante plutôt que de l’exécuter directement. Il s’enfouit au cœur du système, permettant aux attaquants de cacher des fichiers, des processus, des paramètres, des activités ou même d’autres malwares déjà présents sur l’appareil.
Les rootkits misent sur la furtivité et la persistance. Ils peuvent donc être difficiles à détecter et à supprimer. Dans certains cas, la méthode la plus sûre pour éliminer un rootkit consiste à réinstaller entièrement le système d’exploitation.
Enregistreur de frappe
Les enregistreurs de frappe (keyloggers) enregistrent tout ce que vous tapez au clavier. Les attaquants peuvent les utiliser pour dérober des mots de passe, des données de paiement, des messages privés ou d’autres données sensibles. Ces outils fonctionnent rarement de manière isolée : ils sont souvent installés dans le cadre d’une infection plus vaste par un logiciel espion ou un cheval de Troie, dont l’objectif principal est le vol de données en toute discrétion.
Malware botnet
Les malwares de type botnet transforment les appareils infectés en éléments d’un réseau beaucoup plus vaste (un botnet), contrôlé par un attaquant. Une fois compromis, votre ordinateur, votre téléphone ou tout autre appareil connecté peut recevoir des instructions provenant d’un serveur de commande et de contrôle, à votre insu.
Les botnets sont couramment utilisés pour envoyer des spams, lancer des attaques par déni de service distribué (DDoS), voler des identifiants ou propager d’autres malwares. Comme les appareils infectés continuent de fonctionner normalement, beaucoup d’utilisateurs ignorent qu’ils font désormais partie d’un botnet.
Malware sans fichier
Contrairement aux malwares traditionnels, les malwares sans fichier (fileless malwares) ne reposent pas sur l’installation d’un fichier exécutable classique. Ils exploitent plutôt des outils système de confiance, des scripts ou la mémoire pour exécuter des actions malveillantes. Cela peut rendre ces logiciels plus difficiles à détecter par les outils de sécurité qui se fondent principalement sur l’analyse de fichiers.
Cela ne signifie pas pour autant qu’il ne laisse aucune trace. Plutôt que de se manifester sous la forme d’un fichier suspect, les signes apparaissent plus probablement sous la forme de commandes, de scripts ou d’une activité système inhabituels.
Cryptojacking
Le cryptojacking utilise la puissance de calcul de votre appareil pour miner de la cryptomonnaie au profit d’un tiers. Les cybercriminels procèdent via des scripts de navigateur malveillants, des logiciels infectés ou des sites web compromis.
Contrairement aux ransomwares ou aux logiciels espions, le cryptojacking ne s’intéresse ni à vos fichiers ni à vos données personnelles. Son objectif est d’exploiter votre appareil pour générer des profits. En conséquence, vous pourriez constater une surchauffe de votre appareil, une décharge plus rapide de la batterie, un ralentissement inhabituel ou une consommation d’électricité accrue.
Malware wiper
Les malwares de type wiper détruisent ou corrompent des données au lieu de les voler ou de les retenir contre une rançon. Ils ciblent les fichiers, les disques durs ou les composants critiques du système dans le but de rendre la récupération des données aussi difficile que possible.
S’ils peuvent ressembler à des ransomwares au premier abord, la motivation sous-jacente est très différente. Alors que les ransomwares verrouillent les données pour contraindre les victimes à payer, les wipers provoquent des perturbations durables, souvent sans offrir aucun moyen de récupérer les informations perdues.
Malware mobile
Les malwares mobiles constituent une vaste catégorie englobant les menaces spécifiquement conçues pour les smartphones et les tablettes. Loin de se limiter à un seul type de menace, cette catégorie inclut aussi bien les logiciels espions et les chevaux de Troie bancaires que les logiciels publicitaires et les ransomwares développés pour les systèmes d’exploitation mobiles.
Ces menaces peuvent se propager via des applications malveillantes, de fausses mises à jour logicielles, des messages d’hameçonnage, des téléchargements non sécurisés ou des applications exigeant des autorisations excessives. Les smartphones stockent plus de données personnelles et financières que jamais, ils deviennent donc des cibles de plus en plus attrayantes pour les attaquants.
Autres termes liés aux malwares que vous pourriez rencontrer
En vous renseignant sur les cybermenaces, vous pourriez également rencontrer des termes tels que malvertising, bombe logique, backdoor ou porte dérobée, infostealer, scareware ou alarmiciel, malware polymorphique, et malware hybride. Ces termes décrivent généralement la manière dont un malware se propage, se comporte ou échappe à la détection, plutôt que de désigner des types de malwares distincts.
Par exemple, la publicité malveillante (malvertising) peut diffuser du code nuisible via des publicités, tandis qu’un cheval de Troie peut créer une porte dérobée offrant aux attaquants un accès dissimulé à votre appareil. Les malwares polymorphes modifient certaines parties de leur code pour rendre plus difficile la détection par signature, et les malwares hybrides combinent des techniques issues de plusieurs types de menaces au sein d’une même attaque. Il n’est pas nécessaire de retenir tous ces termes, mais en comprendre la signification peut faciliter la compréhension des actualités et des rapports relatifs à la cybersécurité.
Les techniques d’infection par malware
Quels que soient les types de malware auxquels vous avez affaire, celui-ci doit d’abord trouver un moyen de s’introduire sur un appareil. La méthode utilisée par les attaquants pour diffuser le malware diffère du malware lui-même. Par exemple, le cheval de Troie est un type de malware, tandis que l’hameçonnage (phishing) est un vecteur de diffusion susceptible de propager des chevaux de Troie, des ransomwares, des logiciels espions et d’autres menaces.
Les attaquants adaptent constamment leurs techniques, mais les méthodes suivantes restent parmi les plus courantes pour la propagation des malwares.
| Voie de transmission | Fonctionnement |
| Emails d’hameçonnage | Des attaquants envoient de faux messages vous incitant à ouvrir un lien, à télécharger un fichier ou à saisir vos identifiants de connexion. |
| Pièces jointes malveillantes | Les documents, archives ou programmes d’installation infectés peuvent exécuter des malwares lorsqu’ils sont ouverts ou lancés. |
| Téléchargements de logiciels frauduleux | Des malwares peuvent se dissimuler dans des applications piratées, de fausses mises à jour, des extensions de navigateur ou des programmes d’installation non officiels. |
| Sites web compromis | Un site web d’apparence légitime peut rediriger les visiteurs ou inciter au téléchargement de fichiers malveillants. |
| Kits d’exploitation | Les attaquants utilisent des outils pour détecter les failles logicielles et tenter d’infecter les appareils vulnérables. |
| Vulnérabilités non corrigées | Les systèmes d’exploitation, navigateurs, extensions ou applications obsolètes peuvent laisser des failles connues exposées. |
| Applications malveillantes | Les applications peuvent abuser des autorisations, collecter des données, afficher des publicités indésirables ou installer d’autres malwares. |
| Supports amovibles infectés | Les clés USB ou les supports de stockage externes peuvent propager des malwares d’un appareil à l’autre. |
| Mots de passe faibles | Les attaquants peuvent utiliser des mots de passe volés, réutilisés ou faciles à deviner pour accéder à des comptes ou à des systèmes. |
| Compromission de la chaîne d’approvisionnement | Des malwares peuvent s’introduire via un fournisseur de confiance, une mise à jour logicielle, une extension ou un service tiers. |
Les logiciels antivirus peuvent-ils détecter tous les malwares ?
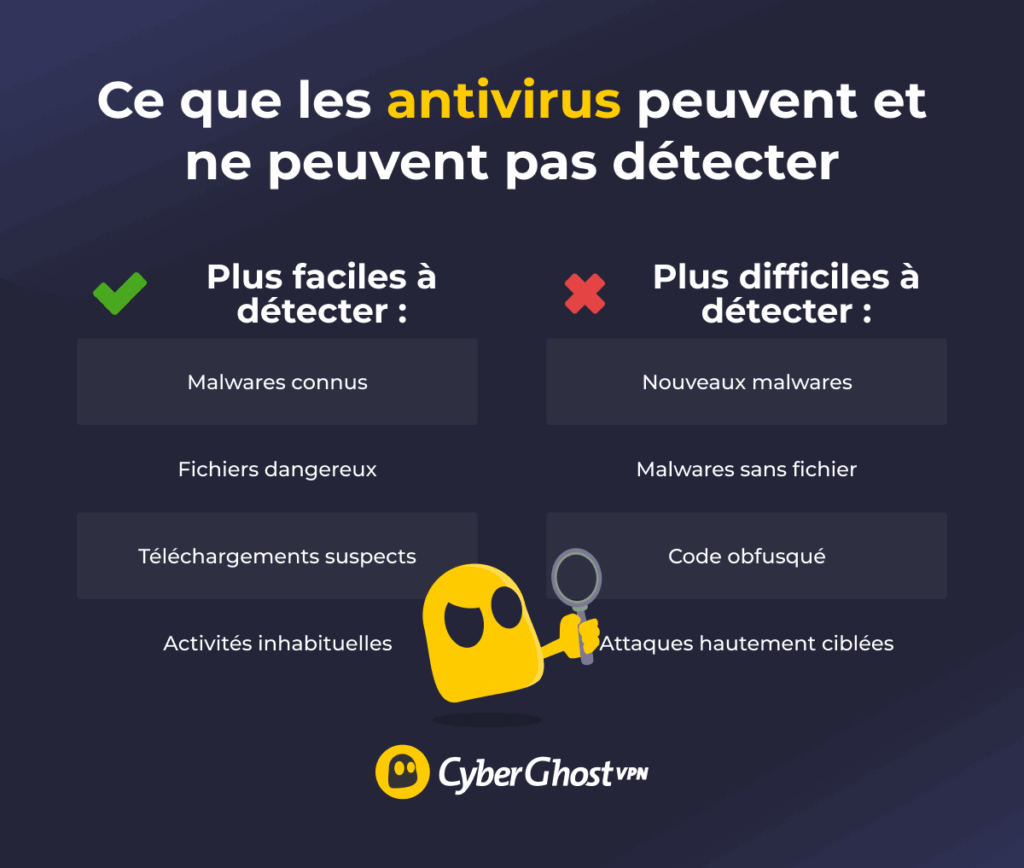
Les antivirus restent l’un des outils les plus importants pour protéger vos appareils, mais ils ne sont pas parfaits. Les programmes antivirus et anti-malware modernes utilisent une combinaison de détection par signature, d’analyse heuristique, de surveillance comportementale et de renseignements sur les menaces basés sur le cloud pour identifier les activités suspectes.
Cette approche est efficace contre de nombreuses menaces connues, mais les cybercriminels inventent sans cesse de nouvelles techniques pour échapper à la détection. Les malwares sans fichier, le code obfusqué et les attaques ciblées peuvent être bien plus difficiles à repérer, car ils ne se comportent pas toujours comme les malwares classiques et ne laissent pas nécessairement de fichiers identifiables.
C’est pourquoi les experts en cybersécurité recommandent de considérer l’antivirus comme une couche de protection parmi d’autres, et non comme votre unique ligne de défense.
Comment protéger vos appareils contre les malwares
La meilleure défense contre les malwares repose sur une approche multicouche combinant de bonnes habitudes de sécurité et des logiciels de sécurité fiables. Chaque couche complique un peu plus la tâche des attaquants qui tentent de compromettre votre appareil :
- Gardez vos logiciels à jour : les mises à jour corrigent des vulnérabilités que les malwares peuvent exploiter.
- Utilisez des outils antivirus ou anti-malware fiables : ces outils peuvent détecter de nombreuses menaces connues et suspectes avant qu’elles ne causent des dommages.
- Activez l’authentification multifacteur (MFA) : comme l’indiquent les directives du NIST américain, la MFA complique l’accès à vos comptes pour les attaquants qui ne disposent que d’un mot de passe volé.4
- Utilisez des mots de passe robustes et uniques : la réutilisation de mots de passe peut permettre à une seule faille de sécurité de compromettre plusieurs comptes.
- Sauvegardez vos fichiers importants : des sauvegardes saines facilitent grandement la récupération des données si un malware les verrouille, les supprime ou les corrompt.
- Évitez les liens et les pièces jointes suspects : de nombreuses infections par des malwares commencent par des emails d’hameçonnage ou de faux téléchargements.
- Téléchargez vos applications depuis des sources officielles : les installateurs non officiels, les logiciels piratés et les applications crackées sont des vecteurs courants de malwares.
- Vérifiez les autorisations des applications : les applications ne doivent pas accéder à des données ou à des fonctionnalités dont elles n’ont pas besoin.
- Utilisez un VPN sur les réseaux Wi-Fi publics ou partagés : un VPN sécurisé tel que CyberGhost VPN peut ajouter une couche de protection sur les réseaux Wi-Fi publics ou partagés en chiffrant votre connexion. Il ne remplace pas un logiciel antivirus, mais il peut vous aider à protéger votre trafic Internet contre les tiers sur les réseaux non sécurisés.
Que faire si un malware infecte votre appareil
Si vous pensez qu’un malware a infecté votre appareil, agir rapidement peut aider à limiter les dégâts. Les mesures à prendre dépendent du type d’infection, mais voici les premières étapes à suivre dans la plupart des cas :
- Déconnectez-vous d’Internet si nécessaire : désactiver le Wi-Fi ou débrancher le câble Ethernet peut empêcher certains malwares de communiquer avec des serveurs externes ou de se propager davantage.
- Ne vous connectez pas à des comptes sensibles : évitez d’accéder à vos comptes bancaires, de messagerie, professionnels ou de sites d’achat depuis l’appareil infecté. Si un logiciel espion ou un enregistreur de frappe est actif, il pourrait capturer tout ce que vous saisissez.
- Lancez une analyse antivirus fiable : utilisez un logiciel antivirus ou anti-malware de confiance pour analyser l’appareil. Mettez l’outil à jour au préalable, si vous pouvez le faire sans exposer des données sensibles.
- Changez vos mots de passe depuis un appareil sain : commencez par votre compte de messagerie, puis mettez à jour les mots de passe de vos comptes bancaires, de stockage cloud et de tout autre service important.
- Restaurez vos fichiers à partir d’une sauvegarde saine : si un malware a supprimé, verrouillé ou endommagé des fichiers, une sauvegarde saine peut vous aider à les récupérer. Évitez d’effectuer une restauration à partir de sauvegardes réalisées après le début de l’infection.
- Signalez les incidents graves : si l’incident implique des données financières, des documents d’identité, des données professionnelles ou des comptes sensibles, signalez-le aux autorités compétentes ou à l’équipe informatique de votre organisation.
Certaines infections sont difficiles à éliminer complètement. Si les analyses continuent de détecter la même menace ou si l’appareil présente toujours un comportement anormal après le nettoyage, envisagez de faire appel à un professionnel avant de l’utiliser à nouveau pour des tâches sensibles.
Gardez une longueur d’avance sur les types de malwares courants
Les différents types de malwares ont un point commun : ils exploitent une opportunité, telle qu’un email d’hameçonnage, le téléchargement d’un logiciel frauduleux ou une vulnérabilité non corrigée. Comprendre leur fonctionnement peut vous aider à repérer les menaces avant qu’elles ne causent des dommages importants.
Aucun outil de sécurité ne peut à lui seul contrer toutes les attaques, mais l’association de bonnes pratiques de cybersécurité et de logiciels fiables peut réduire considérablement les risques. Veillez à garder vos appareils à jour, utilisez un antivirus reconnu, sauvegardez vos fichiers importants et réfléchissez bien avant d’ouvrir des liens ou des pièces jointes que vous n’attendiez pas.
Pour une protection encore plus robuste, CyberGhost VPN ajoute une couche de sécurité supplémentaire à votre trafic Internet. En chiffrant votre connexion, il vous aide à protéger vos données contre l’espionnage sur les réseaux non sécurisés. Vous pouvez ainsi naviguer, travailler et rester connecté(e) en toute sérénité. Associé à un antivirus et à de bonnes habitudes en ligne, c’est un moyen de plus de renforcer votre cybersécurité globale.
FAQ
Quels sont les principaux types de malwares ?
Les principaux types de malwares comprennent les virus, les vers, les chevaux de Troie, les rançongiciels (ransomwares), les logiciels espions (spywares), les logiciels publicitaires (adwares), les rootkits, les enregistreurs de frappe (keyloggers), les malwares botnets, les malwares sans fichier (fileless malwares), le cryptojacking, les malwares wipers et les malwares mobiles. Chaque type de malwares se comporte différemment : certains volent des données, d’autres se propagent sur les réseaux, tandis que certains verrouillent ou détruisent vos fichiers.
Quel type de malware est le plus dangereux ?
Cela dépend de la cible et de l’objectif de l’attaquant. Les ransomwares peuvent vous empêcher d’accéder à des fichiers importants, les malwares wipers peuvent détruire définitivement des données, les rootkits peuvent dissimuler l’activité de malwares au cœur du système, et les logiciels espions peuvent dérober des données sensibles. L’impact dépend de l’objectif du malware et des systèmes infectés.
Comment un malware infecte-t-il un appareil ?
Les malwares peuvent se propager de nombreuses manières différentes. Les méthodes d’infection courantes incluent les courriels d’hameçonnage, les pièces jointes malveillantes, les faux téléchargements de logiciels, les sites web compromis, les logiciels non mis à jour, les applications malveillantes et les mots de passe faibles. De nombreuses infections débutent lorsqu’une personne clique sans le savoir sur un lien malveillant ou installe un logiciel provenant d’une source non fiable.
Un logiciel antivirus peut-il détecter tous les malwares ?
Non. Les logiciels antivirus peuvent détecter de nombreuses menaces connues ainsi que des comportements suspects, mais aucun outil de sécurité ne permet de repérer tous les types de malwares. Les nouvelles menaces, les malwares sans fichier et les attaques utilisant des techniques d’obfuscation peuvent s’avérer plus difficiles à détecter. C’est pourquoi les experts en cybersécurité recommandent de combiner l’antivirus avec d’autres mesures de sécurité, telles que la mise à jour régulière des logiciels et la sauvegarde des fichiers importants.
Comment puis-je protéger mes appareils contre les malwares ?
La meilleure défense repose une approche multicouche. Gardez vos logiciels à jour, utilisez des antivirus fiables, activez l’authentification multifacteur (MFA), utilisez des mots de passe robustes, sauvegardez vos fichiers importants, évitez les liens suspects et téléchargez vos applications depuis des sources officielles. Lorsque vous utilisez un réseau Wi-Fi public ou partagé, CyberGhost VPN peut également contribuer à protéger votre connexion en chiffrant votre trafic Internet, ajoutant ainsi une couche de protection supplémentaire à votre environnement.
Références:
Laisser un commentaire