
Cuando oyen la palabra “malware”, la mayoría de la gente piensa en virus informáticos, pero los virus son solo una parte de la amenaza. El malware puede adoptar muchas formas, desde el ransomware, que bloquea tus archivos hasta el spyware que recopila tu información personal, pasando por los troyanos que se hacen pasar por software legítimo.
Conocer las distintas variedades de malware puede ayudarte a protegerte de los ciberataques. Aunque es imposible abarcar todos los tipos de malware y soluciones posibles en esta guía, te explicaremos cuáles son los tipos más comunes de malware, cómo se propagan y los pasos prácticos que puedes dar para reducir el riesgo de infección.
¿Qué es el malware?
El malware, abreviatura de software malicioso, es cualquier software o código diseñado para realizar acciones no autorizadas en un dispositivo, una red o un sistema. Dependiendo de su finalidad, puede dañar archivos, robar información personal, bloquearte el acceso a tu dispositivo, monitorear tu actividad o incluso dar acceso remoto a los atacantes sin que tú lo sepas.
Aunque la gente suele asociar el malware con los equipos de escritorio, también puede afectar a smartphones, tablets, servidores, electrodomésticos inteligentes y otros dispositivos conectados. A medida que se conectan más dispositivos a Internet, el número de posibles objetivos no hace sino aumentar.
Por qué es importante conocer los diferentes tipos de malware
El malware no se comporta de una única forma. Algunas amenazas se propagan automáticamente por las redes, mientras que otras se basan en engañar a alguien para que abra un archivo adjunto o descargue software falso. Hay malware que opera en segundo plano durante meses recopilando contraseñas e información personal, mientras que otros tipos se dan a conocer de inmediato bloqueando tus archivos o provocando fallos en el sistema.
Por eso, los equipos de ciberseguridad clasifican el malware según su comportamiento y no por su nombre. Analizan cómo se introduce en un dispositivo, cómo se propaga, cuál es su objetivo y qué daño puede causar.1
Conocer los diferentes tipos de malware puede ayudarte a reconocer las actividades sospechosas más rápidamente y actuar de forma más eficaz si surge algún problema. También puedes usar esa información para tomar mejores decisiones a la hora de proteger tus dispositivos frente a posibles infecciones.
Tipos de malware más importantes
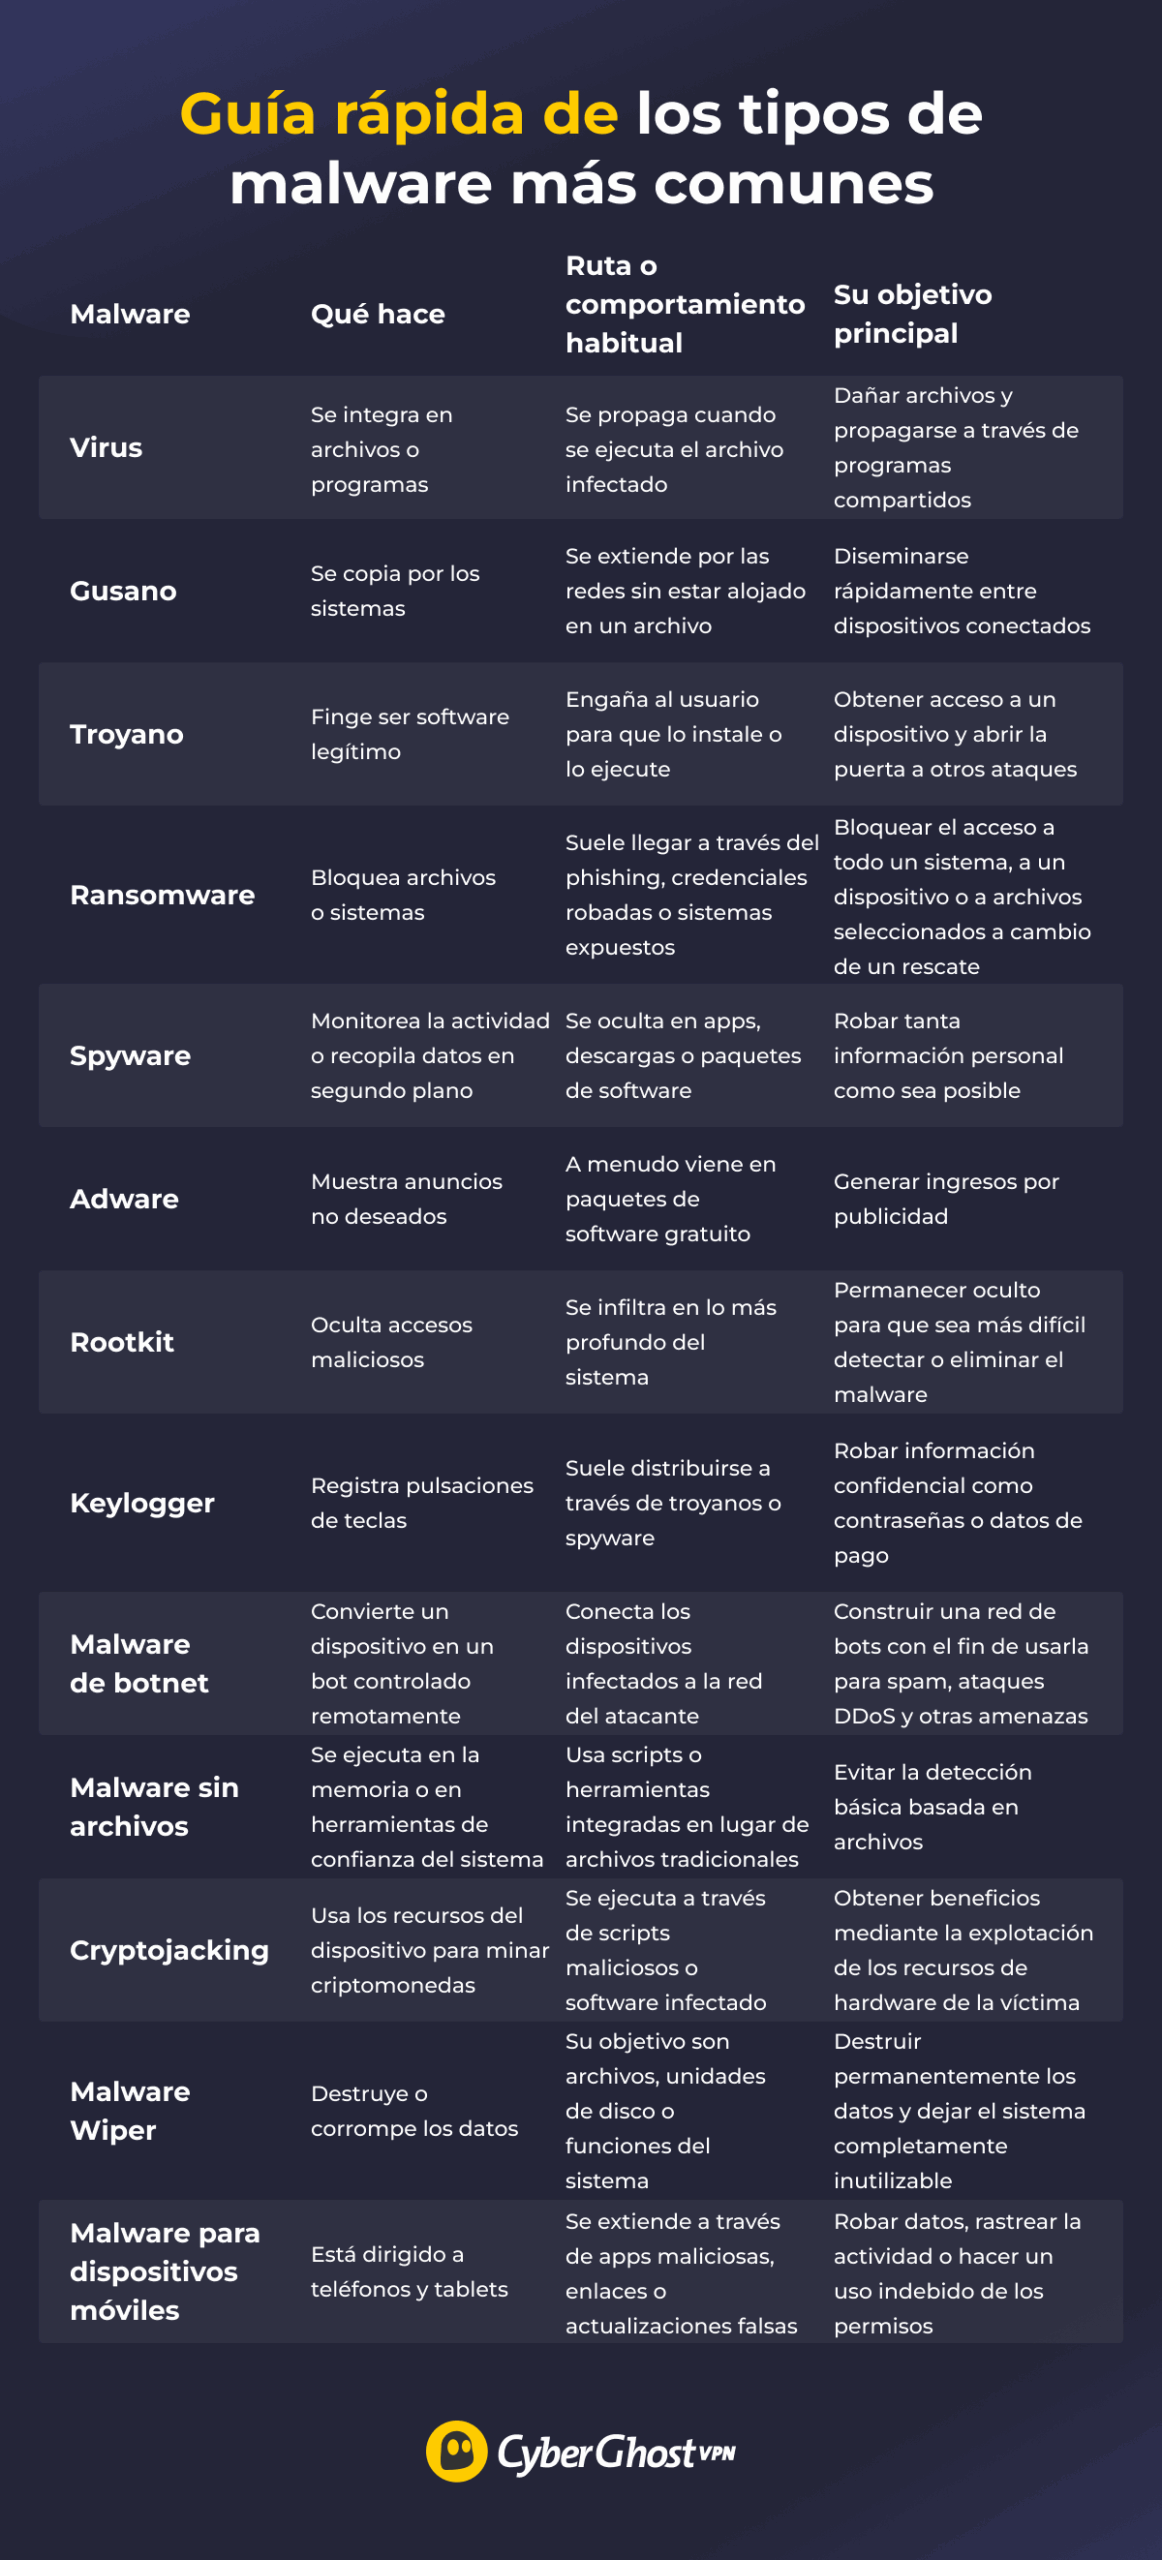
El malware no es una única amenaza. Algunos tipos de malware dependen de que la persona abra los archivos infectados, mientras que otros se propagan por las redes sin ninguna interacción con el usuario. Algunos roban contraseñas en segundo plano y otros dejan claro de inmediato que algo va mal.
Estas son las diferencias entre los tipos de malware más comunes.
Virus
Cuando la mayoría de la gente oye la palabra “malware”, normalmente esto es lo que se imaginan. Sin embargo, aunque todos los virus son malware, no todo el malware funciona como un virus. Un virus informático se adhiere a un archivo o programa legítimo y solo se activa cuando alguien abre o ejecuta ese archivo. A partir de ahí, intenta copiarse a otros archivos o dispositivos, extendiendo la infección.
Gusano
A diferencia de los virus, un gusano informático no necesita un archivo huésped para propagarse. En lugar de eso, busca sistemas vulnerables, fallos de software o redes con seguridad deficiente que le permitan desplazarse de un dispositivo a otro. Eso es lo que hace que los gusanos sean particularmente peligrosos. Una vez que logran acceder a una red, pueden propagarse rápidamente sin que nadie tenga que abrir un archivo o pulsar en un enlace sospechoso.
Troyano
Los troyanos se hacen pasar por software legítimo, como apps, instaladores, archivos adjuntos o actualizaciones. No se autorreplican como un gusano ni se adhieren a archivos legítimos como un virus. El troyano depende de que alguien lo descargue o lo ejecute voluntariamente.
Una vez instalado, el troyano puede realizar muchas tareas diferentes. Algunos roban contraseñas, otros instalan malware adicional y los hay que crean una puerta trasera que permite a los atacantes acceder al dispositivo durante mucho tiempo. También hay troyanos especializados como los troyanos bancarios, que roban información financiera.
Ransomware
El ransomware es uno de los tipos de malware que causa más problemas, ya que puede impedir que las personas u organizaciones accedan a sus propios archivos. Tras infectar un sistema, cifra datos importantes y exige un pago a cambio de la clave para descifrarlos.
También es una de las amenazas de malware más frecuentes en la actualidad. Según el informe sobre investigaciones de filtraciones de datos de 2026 de Verizon, el ransomware estuvo presente en el 48% de las filtraciones de datos confirmadas2, lo que pone de manifiesto la frecuencia con la que los atacantes lo usan contra empresas y otras organizaciones.
Los ataques modernos de ransomware suelen ir un paso más allá. En lugar de limitarse a bloquear los archivos, los atacantes también pueden robar información confidencial antes de que comience el cifrado. Después amenazan con publicar esos datos si no se paga el rescate, aumentando la presión sobre las víctimas.
Si eres víctima de un ransomware, el FBI recomienda seguir las indicaciones de la CISA o de la autoridad local competente en delitos cibernéticos, en lugar de pagar el rescate de inmediato.3
Spyware
El spyware vigila en secreto lo que haces en tu dispositivo. Dependiendo del tipo de spyware, puede rastrear los sitios web que visitas, recopilar información personal, robar datos de inicio de sesión o monitorear mensajes y otras actividades en tu dispositivo.
Uno de los mayores riesgos es que el spyware pueda permanecer oculto. A diferencia del ransomware y otros tipos de malware obstructivo, normalmente el spyware no anuncia su presencia. En lugar de eso, recopila información silenciosamente en segundo plano, lo que podría poner en peligro datos confidenciales mucho antes de que te des cuenta de que algo va mal.
Adware
El adware es software que muestra anuncios no deseados, a menudo a través de ventanas emergentes, redireccionamientos del navegador o banners insertados. No todo el adware es malicioso. Algunas aplicaciones gratuitas usan publicidad para generar ingresos, algo totalmente legítimo siempre y cuando lo indiquen claramente.
Sin embargo, el adware engañoso o intrusivo podría rastrear tu actividad en Internet, modificar la configuración del navegador, inundar la pantalla con anuncios o redirigirte a sitios web que no tenías intención de visitar. Por lo general, resulta más molesto que peligroso, pero cierto adware también puede exponerte a estafas o conducirte a otros tipos de malware.
Rootkit
El rootkit oculta la actividad maliciosa en lugar de llevarla a cabo abiertamente. Se infiltra profundamente en el sistema, lo que permite que los atacantes oculten archivos, procesos, configuraciones, actividades o incluso otro malware que ya se encuentre en el dispositivo.
Los rootkits se caracterizan por su sigilo y persistencia, por lo que pueden resultar difíciles de detectar y eliminar. En algunos casos, la forma más segura de eliminar un rootkit es reinstalar por completo el sistema operativo.
Keylogger
Los keyloggers registran lo que escribes en el teclado. Los atacantes pueden usarlos para obtener contraseñas, datos de pago, mensajes privados u otra información confidencial. Los keyloggers rara vez actúan de forma independiente. A menudo se instalan como parte de una infección más amplia de spyware o troyanos, cuyo objetivo principal es el robo de datos sin llamar la atención.
Malware de botnet
El malware de botnet convierte los dispositivos infectados en pequeños componentes de una red mucho más grande (botnet) controlada por un atacante. Una vez comprometido, tu teléfono, computadora u otro dispositivo conectado puede recibir instrucciones de un servidor de mando y control sin que te des cuenta.
Las botnets se suelen usar para enviar spam, lanzar ataques de denegación de servicio distribuido (DDoS), robar credenciales o propagar más malware. Como los dispositivos infectados siguen funcionando, muchas personas no se dan cuenta de que han entrado a formar parte de una botnet.
Malware sin archivos
A diferencia del malware tradicional, el malware sin archivos no depende de la instalación de un archivo ejecutable convencional. Lo que hace es usar de forma indebida herramientas del sistema de tu confianza, scripts o memoria para llevar a cabo acciones maliciosas. Por esta razón, el malware sin archivos es más difícil de detectar con herramientas de seguridad que se basan principalmente en el análisis de archivos.
Eso no significa que no deje rastro. En lugar de parecer un archivo sospechoso, lo más probable es que los síntomas se manifiesten en forma de comandos, scripts o actividad del sistema inusuales.
Criptojacking
El criptojacking usa la potencia de procesamiento de tu dispositivo para minar criptomonedas en beneficio de otra persona. Los ciberdelincuentes lo introducen mediante scripts maliciosos en el navegador, software infectado o sitios web comprometidos.
A diferencia del ransomware o el spyware, el criptojacking no está interesado en tus archivos ni en tu información personal. Su objetivo es usar tu hardware para obtener beneficios. Como consecuencia, es posible que notes que la batería se agota más rápido y tu dispositivo se sobrecalienta, funciona más lento de lo habitual o consume más electricidad.
Malware Wiper
El malware Wiper destruye o corrompe los datos, en lugar de robarlos o secuestrarlos a cambio de un rescate. Ataca los archivos, discos duros o componentes esenciales del sistema con el objetivo de que la recuperación sea lo más difícil posible.
Aunque a primera vista pueda parecer similar al ransomware, la motivación es muy diferente. El ransomware bloquea los datos con el fin de presionar a las víctimas para que paguen, mientras que el malware Wiper provoca daños duraderos y a menudo no ofrece ninguna forma de recuperar la información perdida.
Malware para dispositivos móviles
El malware para dispositivos móviles es una categoría amplia que engloba las amenazas diseñadas específicamente para smartphones y tablets. En lugar de describir un solo tipo de malware, abarca desde el spyware y los troyanos bancarios hasta el adware y el ransomware diseñados para sistemas operativos móviles.
Estas amenazas pueden transmitirse a través de apps maliciosas, actualizaciones de software falsas, mensajes de phishing, descargas peligrosas o apps que solicitan permisos excesivos. Dado que ahora los smartphones almacenan más información personal y financiera que nunca, se están convirtiendo en objetivos cada vez más atractivos para los atacantes.
Otros términos sobre malware con los que te puedes encontrar
Al leer sobre amenazas cibernéticas, es posible que también encuentres términos como “publicidad maliciosa”, “bombas lógicas”, “puertas traseras”, “infostealers”, “scareware”, “malware polimórfico” y “malware híbrido”. Estos términos, más que representar tipos de malware independientes, suelen describir la forma en que el malware se propaga, se comporta o evita la detección.
Por ejemplo, la publicidad maliciosa puede transmitir código dañino a través de anuncios, mientras que un troyano puede crear una puerta trasera para que los atacantes tengan acceso oculto a tu dispositivo. El malware polimórfico modifica partes de su código para dificultar la detección basada en firmas, mientras que el malware híbrido combina técnicas de varios tipos de malware en un único ataque. No hace falta que te aprendas todos los términos, pero entender su significado puede ayudarte a seguir más fácilmente las noticias e informes de ciberseguridad.
Cómo infecta el malware un dispositivo
Sea cual sea el tipo de malware al que te enfrentes, este primero tiene que encontrar la forma de introducirse en el dispositivo. El malware no es lo mismo que el método que usan los atacantes para distribuirlo. Por ejemplo, un troyano es un tipo de malware y el phishing es un método de transmisión que puede propagar troyanos, ransomware, spyware y otras amenazas.
Los atacantes adaptan continuamente sus técnicas, pero estas siguen siendo algunas de las formas más habituales de propagar el malware.
| Ruta de infección | Cómo funciona |
| Correos electrónicos de phishing | Los atacantes envían mensajes falsos que te urgen a abrir un enlace, descargar un archivo o introducir tus datos de inicio de sesión. |
| Archivos adjuntos maliciosos | Documentos, archivos o instaladores infectados que pueden ejecutar malware cuando se abren o se activan. |
| Descargas de software falso | El malware se puede ocultar dentro de apps desprotegidas, actualizaciones falsas, extensiones de navegador o instaladores no oficiales. |
| Sitios web comprometidos | Un sitio web de apariencia legítima puede redirigir a sus visitantes o instarles a realizar descargas dañinas. |
| Kits para aprovechar vulnerabilidades | Los atacantes usan herramientas que buscan fallos en el software e intentan infectar los dispositivos vulnerables. |
| Vulnerabilidades no parcheadas | Los sistemas operativos, navegadores, complementos o apps obsoletos pueden dejar al descubierto vulnerabilidades conocidas. |
| Apps maliciosas | Las apps pueden hacer un uso indebido de permisos, recopilar datos, mostrar anuncios no deseados o instalar software adicional. |
| Unidades extraíbles infectadas | Las memorias USB y los dispositivos de almacenamiento externos pueden transmitir malware entre dispositivos. |
| Contraseñas débiles | Los atacantes pueden usar contraseñas robadas, reutilizadas o fáciles de adivinar para acceder a cuentas o sistemas. |
| Cadena de suministro comprometida | El malware puede entrar a través de un vendedor de confianza, una actualización de software, un plugin o un servicio externo. |
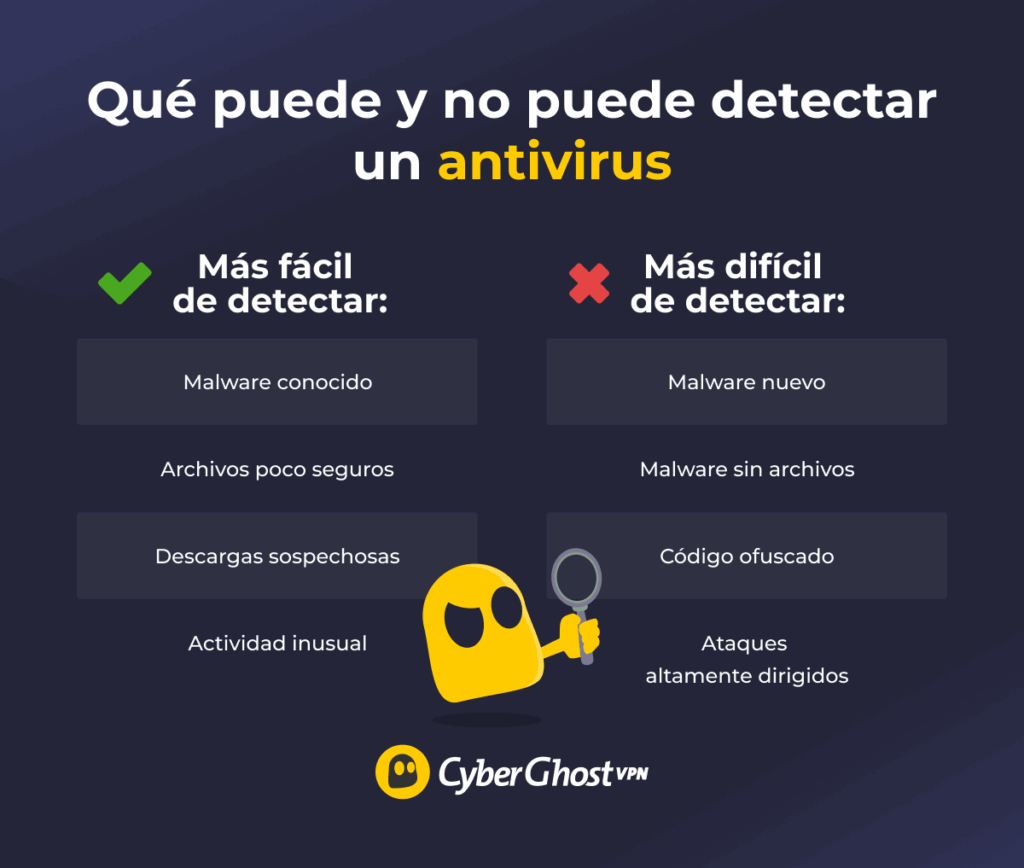
¿El software antivirus puede detectar todo el malware?
El software antivirus sigue siendo una de las herramientas más importantes para proteger tus dispositivos, pero no es perfecto. Para identificar actividades sospechosas, los programas antivirus y antimalware modernos combinan la detección por firmas, el análisis heurístico, la vigilancia del comportamiento y la información sobre amenazas basada en la nube.
Todo esto funciona bien contra muchas amenazas conocidas, pero los ciberdelincuentes siempre encuentran nuevas técnicas para evitar ser detectados. El malware sin archivos, el código ofuscado y los ataques dirigidos pueden resultar mucho más difíciles de detectar, ya que no siempre se comportan como el malware tradicional ni dejan un rastro evidente en forma de archivos.
Por eso, los expertos en ciberseguridad recomiendan considerar el antivirus como una de las capas de protección y no como tu única línea de defensa.
Cómo proteger tus dispositivos del malware
La mejor defensa contra el malware es un planteamiento por capas que combina buenos hábitos con un software de seguridad de total confianza. Cada capa dificulta un poco más a los atacantes la tarea de comprometer tu dispositivo:
- Mantén tu software actualizado: las actualizaciones corrigen vulnerabilidades que el malware podría aprovechar.
- Usa herramientas antivirus o antimalware de confianza: estas herramientas pueden detectar numerosas amenazas conocidas y sospechosas antes de que causen daños.
- Activa la autenticación de varios factores (MFA): tal y como indican las pautas del NIST, la autenticación de varios factores (MFA) dificulta que los atacantes accedan a las cuentas usando únicamente con una contraseña robada.4
- Usa contraseñas robustas y únicas: las contraseñas reutilizadas pueden hacer que una sola filtración afecte a varias cuentas.
- Haz una copia de seguridad de los archivos importantes: las copias de seguridad limpias facilitan mucho la recuperación en caso de que el malware bloquee, borre o dañe los datos.
- Evita enlaces y archivos adjuntos sospechosos: muchas infecciones de malware empiezan con correos electrónicos de phishing o descargas falsas.
- Descarga las apps de fuentes oficiales: los instaladores no oficiales, el software pirateado y las apps desprotegidas son escondites habituales del malware.
- Revisa los permisos de las apps: las apps no deberían acceder a datos o funciones que no necesitan.
- Usa una VPN al conectarte a wifi pública o compartida: una VPN segura como CyberGhost VPN puede ayudarte a añadir otra capa de protección cuando te conectas a una red wifi pública o compartida, cifrando tu conexión. No sustituye al software antivirus, pero puede ayudar a proteger el tráfico de Internet frente a terceros en redes no seguras.
Qué hacer si el malware infecta tu dispositivo
Si crees que el malware ha infectado tu dispositivo, actuar rápido puede ayudarte a limitar los daños. Los pasos exactos dependen del tipo de infección al que te enfrentes, pero estas son buenas respuestas en la mayoría de las situaciones:
- Si es necesario, desconéctate de Internet: desactivar la conexión wifi o desconectar el cable Ethernet puede impedir que algunos programas maliciosos se comuniquen con servidores externos o sigan propagándose.
- No inicies sesión en cuentas confidenciales: evita usar cuentas bancarias, de correo electrónico, de trabajo o de compras en el dispositivo infectado. Si hay spyware o un keylogger activo, podría registrar todo lo que escribas.
- Ejecuta un análisis de malware de confianza: usa un software antivirus o antimalware de confianza para analizar el dispositivo. Si puedes, primero actualiza la herramienta sin revelar información confidencial.
- Cambia las contraseñas desde un dispositivo que no haya sido infectado: empieza por tu cuenta de correo electrónico y después actualiza las contraseñas de tus cuentas bancarias, almacenamiento en la nube y cualquier otro servicio importante.
- Restaura los archivos desde una copia de seguridad limpia: si el malware ha eliminado, bloqueado o dañado archivos, una copia de seguridad sin infecciones puede ayudarte a recuperarlos. No los restaures de copias de seguridad realizadas después de que comenzara la infección.
- Notifica los incidentes graves: si estos incidentes incluyen dinero, documentos de identidad, datos laborales o cuentas confidenciales, denúncialos a la autoridad competente o al equipo informático de tu empresa.
Algunas infecciones son difíciles de eliminar totalmente. Si tras la limpieza los análisis siguen detectando la misma amenaza o el dispositivo sigue comportándose de forma extraña, considera la posibilidad de recurrir a ayuda profesional antes de volver a usarlo para tareas confidenciales.
Mantente un paso por delante de los tipos de malware más comunes
Los diferentes tipos de malware tienen algo en común: se basan en aprovechar una oportunidad, como un correo electrónico de phishing, la descarga de software falso o una vulnerabilidad sin parchear. Entender cómo funcionan puede ayudarte a detectar las amenazas antes de que causen daños graves.
Aunque ninguna herramienta de seguridad puede detener todos los ataques por sí sola, la combinación de buenos hábitos de ciberseguridad con software de confianza puede reducir considerablemente el riesgo. Mantén tus dispositivos actualizados, usa un antivirus de confianza, haz copias de seguridad de los archivos importantes y piénsatelo bien antes de abrir enlaces o archivos adjuntos inesperados.
Para ofrecer una protección aún mayor, CyberGhost VPN aplica otra capa de seguridad a tu tráfico de Internet. El cifrado de la conexión ayuda a proteger tus datos del espionaje en redes no seguras para que puedas navegar, trabajar y mantenerte conectado con mayor confianza. Combinada con un programa antivirus y unos hábitos de navegación seguros, es una forma más de reforzar tu ciberseguridad general.
Preguntas frecuentes
¿Cuáles son los tipos de malware más importantes?
Los principales tipos de malware son los virus, gusanos, troyanos, ransomware, spyware, adware, rootkits, keyloggers, botnets, malware sin archivos, criptojacking, malware Wiper y malware para dispositivos móviles. Cada tipo se comporta de una forma diferente. Hay malware que roba información, otros se propagan por las redes y otros tipos que bloquean o destruyen tus archivos.
¿Qué tipo de malware es el más peligroso?
Depende del objetivo del ataque y de la intención del atacante. El ransomware puede bloquear el acceso a archivos importantes, el malware Wiper puede destruir definitivamente los datos, los rootkits pueden ocultar la actividad del malware en lo más profundo del sistema y el spyware puede robar información confidencial. El daño depende de lo que intente conseguir el malware y de los sistemas que infecte.
¿Cómo infecta el malware un dispositivo?
El malware puede propagarse de muchas formas diferentes. Entre los métodos de infección más habituales están los correos electrónicos de phishing, los archivos adjuntos maliciosos, las descargas de software falso, los sitios web comprometidos, el software sin actualizar, las apps maliciosas o las contraseñas poco seguras. Muchas infecciones empiezan cuando alguien, sin darse cuenta, hace clic en un enlace malicioso o instala software de una fuente no fiable.
¿El software antivirus puede detectar todo el malware?
No. El software antivirus puede detectar muchas amenazas conocidas y comportamientos sospechosos, pero ninguna herramienta de seguridad detecta todos los tipos de malware. Puede ser más difícil detectar nuevas amenazas, malware sin archivos y ataques ofuscados. Por eso, los expertos en ciberseguridad recomiendan usar el antivirus junto con otras medidas de seguridad como mantener el software actualizado y hacer copias de seguridad de los archivos importantes.
¿Cómo puedo proteger mis dispositivos del malware?
La mejor defensa es una estrategia por capas. Mantén el software actualizado, utiliza programas antivirus de confianza, activa la autenticación de varios factores (MFA), usa contraseñas seguras, haz copias de seguridad de los archivos importantes, evita los enlaces sospechosos y descarga las apps de fuentes oficiales. Cuando uses redes wifi públicas o compartidas, CyberGhost VPN también puede ayudarte a proteger tu conexión cifrando el tráfico de Internet, añadiendo así una capa más de protección a tu configuración general.
Referencias:
Dejar un comentario