
A maioria das pessoas pensa em vírus de computador ao ouvir a palavra “malware”, mas os vírus são apenas uma parte da ameaça. O malware se apresenta de várias formas: desde ransomware que bloqueia seus arquivos até spyware que coleta suas informações pessoais, além de Trojans que se disfarçam de software legítimo.
Conhecer as diferentes variedades de malware pode ajudar você a se proteger contra ataques cibernéticos. Embora seja impossível abordar neste guia todos os tipos de malware e soluções possíveis, vamos explicar os tipos mais comuns, como eles se propagam e medidas práticas para reduzir as chances de infecção.
O que é malware?
Malware, combinação das palavras “malicious software” (software malicioso), é qualquer software ou código projetado para realizar ações não autorizadas em um dispositivo, rede ou sistema. Dependendo da sua finalidade, ele pode danificar arquivos, roubar informações pessoais, impedir que você acesse o dispositivo, monitorar suas atividades ou até mesmo conceder acesso remoto a invasores sem seu conhecimento.
Embora as pessoas frequentemente associem malware a computadores desktop, ele também pode atingir smartphones, tablets, servidores, dispositivos de casa inteligente e outras tecnologias conectadas. À medida que mais dispositivos se conectam à internet, o número de alvos em potencial continua crescendo.
Por que é importante entender os diferentes tipos de malware
O malware não se comporta de uma única maneira. Algumas ameaças se propagam automaticamente pelas redes, enquanto outras dependem de enganar o usuário para que ele abra um anexo ou baixe um software falso. Algumas operam em segundo plano por meses, coletando senhas e informações pessoais, enquanto outras se manifestam imediatamente, bloqueando arquivos ou causando falhas no sistema.
É por isso que as equipes de cibersegurança classificam o malware pelo seu comportamento, e não pelo nome. Elas analisam como ele entra no dispositivo, como se propaga, quais são seus alvos e os danos que pode causar.1
Compreender os diferentes tipos de malware pode ajudar você a identificar atividades suspeitas mais rapidamente e a reagir de forma mais eficaz caso algo dê errado. Você também pode usar esse conhecimento para tomar decisões melhores sobre como proteger seus dispositivos contra possíveis infecções.
Os principais tipos de malware
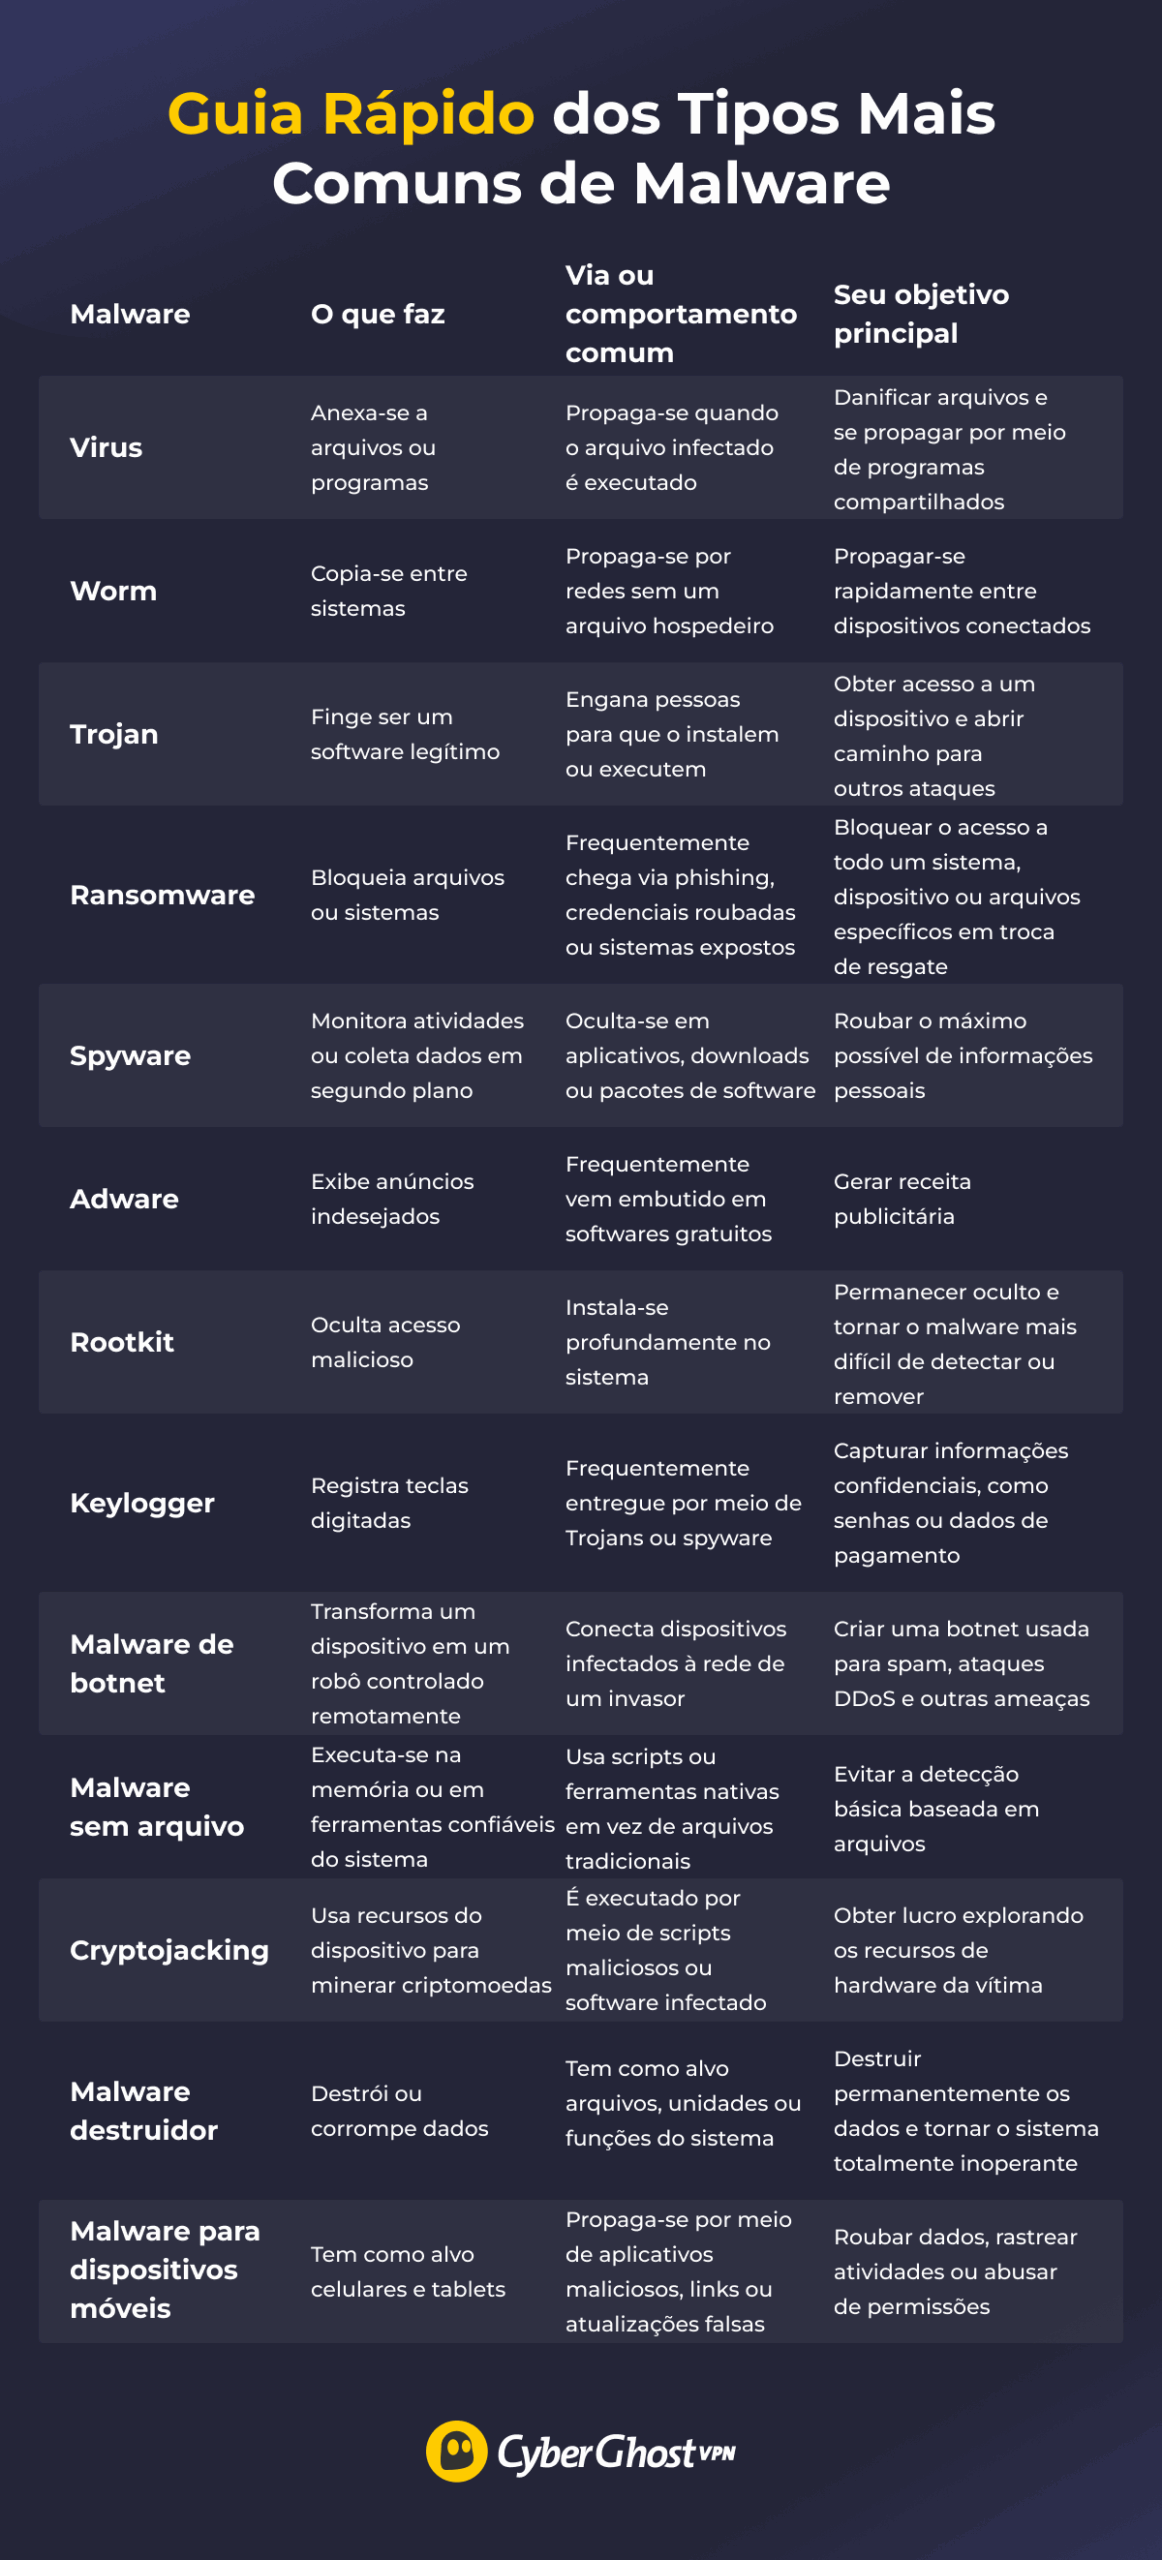
O malware não é uma ameaça única. Alguns tipos dependem de as pessoas abrirem arquivos infectados, enquanto outros se propagam pelas redes sem nenhuma interação do usuário. Alguns roubam senhas em segundo plano, ao passo que outros deixam imediatamente evidente que algo está errado.
Veja como os tipos mais comuns de malware se diferenciam.
Vírus
Quando a maioria das pessoas ouve a palavra “malware”, é geralmente isso que elas imaginam. No entanto, embora todo vírus seja um malware, nem todo malware funciona como um vírus. Um vírus de computador se anexa a um arquivo ou programa legítimo e é ativado apenas quando alguém abre ou executa esse arquivo. A partir daí, ele tenta copiar a si mesmo para outros arquivos ou dispositivos, permitindo que a infecção se espalhe.
Worm
Ao contrário de um vírus, um worm de computador não precisa de um arquivo hospedeiro para se propagar. Em vez disso, ele busca sistemas vulneráveis, falhas de software ou redes mal protegidas que permitam que se mova de um dispositivo para outro. É isso que torna os worms particularmente perigosos. Assim que encontram uma maneira de entrar em uma rede, eles podem se espalhar rapidamente, sem que ninguém precise abrir um arquivo ou clicar em um link suspeito.
Trojan
Os Trojans se disfarçam de softwares legítimos, como aplicativos, instaladores, anexos ou atualizações. Eles não se autorreplicam como um worm nem se anexam a arquivos legítimos como um vírus. Em vez disso, um Trojan depende de alguém que o baixe ou execute por vontade própria.
Uma vez instalado, um Trojan pode realizar diversas tarefas. Alguns roubam senhas, outros instalam malwares adicionais e alguns criam uma “porta dos fundos” que concede aos invasores acesso de longo prazo a um dispositivo. Existem também Trojans especializados, como os Trojans bancários, que roubam informações financeiras.
Ransomware
O ransomware é um dos tipos de malware mais prejudiciais, pois pode impedir que pessoas ou organizações acessem seus próprios arquivos. Após infectar um sistema, ele criptografa dados importantes e exige pagamento em troca da chave de descriptografia.
É também uma das ameaças de malware mais comuns atualmente. De acordo com o Relatório de Investigações de Violação de Dados de 2026 da Verizon, o ransomware esteve presente em 48% das violações de dados confirmadas2, destacando a frequência com que invasores o utilizam contra empresas e outras organizações.
Ataques modernos de ransomware geralmente vão além. Em vez de apenas bloquear arquivos, os invasores podem roubar informações confidenciais antes mesmo de iniciar a criptografia. Eles então ameaçam divulgar esses dados caso o resgate não seja pago, aumentando a pressão sobre as vítimas.
Se você for vítima de um ataque de ransomware, o FBI recomenda seguir as orientações da CISA ou da autoridade local de combate a crimes cibernéticos, em vez de pagar o resgate imediatamente.3
Spyware
O spyware monitora secretamente o que você faz no seu dispositivo. Dependendo do tipo, ele pode rastrear os sites que você visita, coletar informações pessoais, capturar dados de login ou monitorar mensagens e outras atividades no seu dispositivo.
Um dos maiores riscos é que o spyware pode permanecer oculto. Ao contrário do ransomware ou de outros malwares destrutivos, ele geralmente não anuncia sua presença. Em vez disso, coleta informações silenciosamente em segundo plano, podendo expor dados confidenciais muito antes de você perceber que algo está errado.
Adware
Adware é um software que exibe anúncios indesejados, muitas vezes por meio de pop-ups, redirecionamentos de navegador ou banners inseridos na página. Nem todo adware é malicioso. Alguns aplicativos gratuitos legítimos utilizam publicidade para gerar receita, desde que sejam transparentes quanto a isso.
No entanto, adwares enganosos ou intrusivos podem rastrear sua atividade de navegação, alterar configurações do navegador, inundar suas telas com anúncios ou redirecioná-lo para sites que você nunca teve a intenção de visitar. Embora geralmente sejam mais irritantes do que perigosos, alguns adwares também podem expô-lo a golpes ou levar à instalação de outros tipos de malware.
Rootkit
Um rootkit oculta atividades maliciosas em vez de executá-las diretamente. Ele se instala profundamente no sistema, permitindo que invasores escondam arquivos, processos, configurações, atividades ou até mesmo outros malwares já presentes no dispositivo.
Os rootkits se caracterizam pelo sigilo e pela persistência, sendo, por isso, difíceis de detectar e remover. Em alguns casos, a maneira mais segura de eliminar um rootkit é reinstalar completamente o sistema operacional.
Keylogger
Keyloggers registram o que você digita no teclado. Invasores podem usá-los para capturar senhas, dados de pagamento, mensagens privadas ou outras informações confidenciais. Keyloggers raramente operam de forma isolada. Eles são frequentemente instalados como parte de uma infecção maior por spyware ou Trojan, cujo objetivo principal é o roubo de dados sem chamar a atenção.
Malware de Botnet
O malware de botnet transforma dispositivos infectados em parte de uma rede muito maior (botnet) controlada por um invasor. Uma vez comprometido, seu computador, telefone ou outro dispositivo conectado pode receber instruções de um servidor de comando e controle sem que você perceba.
Botnets são comumente usadas para enviar spam, lançar ataques de negação de serviço distribuído (DDoS), roubar credenciais ou disseminar outros malwares. Como os dispositivos infectados continuam funcionando normalmente, muitas pessoas não fazem ideia de que se tornaram parte de uma botnet.
Malware sem arquivo
Ao contrário dos malwares tradicionais, o malware sem arquivo não depende da instalação de um arquivo executável convencional. Em vez disso, ele utiliza ferramentas confiáveis do sistema, scripts ou a memória para executar ações maliciosas. Isso pode tornar o malware sem arquivo mais difícil de detectar com ferramentas de segurança que dependem principalmente da verificação de arquivos.
Isso não significa que ele não deixe rastros. Em vez de aparecer como um arquivo suspeito, os sinais tendem a surgir na forma de comandos, scripts ou atividades do sistema incomuns.
Cryptojacking
O cryptojacking utiliza o poder de processamento do seu dispositivo para minerar criptomoedas para terceiros. Cibercriminosos propagam essa ameaça por meio de scripts maliciosos em navegadores, softwares infectados ou sites comprometidos.
Ao contrário do ransomware ou spyware, o cryptojacking não tem está interessado em seus arquivos ou informações pessoais. Seu objetivo é utilizar seu hardware para gerar lucro. Como resultado, você pode notar que seu dispositivo superaquece, descarrega a bateria mais rapidamente, opera mais lentamente que o normal ou consome mais eletricidade.
Malware destruidor
O malware destruidor destrói ou corrompe dados, em vez de roubá-los ou mantê-los como reféns para exigir resgate. Ele tem como alvo arquivos, discos rígidos ou componentes críticos do sistema, visando tornar a recuperação o mais difícil possível.
Embora possa parecer semelhante ao ransomware à primeira vista, a motivação é muito diferente. O ransomware bloqueia dados para pressionar as vítimas a pagar, enquanto o malware destruidor causa danos permanentes, muitas vezes sem oferecer nenhum meio de recuperar as informações perdidas.
Malware para dispositivos móveis
Malware para dispositivos móveis é uma categoria ampla que abrange ameaças projetadas especificamente para smartphones e tablets. Em vez de descrever um único tipo de malware, essa categoria inclui desde spyware e Trojans bancários até adware e ransomware criados para sistemas operacionais móveis.
Essas ameaças podem se propagar por meio de aplicativos maliciosos, atualizações de software falsas, mensagens de phishing, downloads inseguros ou aplicativos que solicitam permissões excessivas. Como os smartphones armazenam mais informações pessoais e financeiras do que nunca, eles estão se tornando alvos cada vez mais atraentes para invasores.
Outros termos relacionados a malware que você pode encontrar
Ao ler sobre ameaças cibernéticas, você também pode encontrar termos como “malvertising”, “bombas lógicas”, “backdoors”, “infostealers”, “scareware”, “malware polimórfico” e “malware híbrido”. Esses termos geralmente descrevem como o malware se propaga, se comporta ou evita a detecção, em vez de representar tipos de malware independentes.
Por exemplo, o malvertising pode distribuir código malicioso por meio de anúncios, enquanto um Trojan pode criar uma “porta dos fundos” para dar aos invasores acesso oculto ao seu dispositivo. O malware polimórfico altera partes de seu código para dificultar a detecção baseada em assinaturas, e o malware híbrido combina técnicas de vários tipos de malware em um único ataque. Você não precisa memorizar todos os termos, mas entender o significado deles pode facilitar a compreensão de notícias e relatórios sobre cibersegurança.
Como o malware infecta um dispositivo
Independentemente do tipo de malware, ele precisa primeiro encontrar uma maneira de entrar no dispositivo. O método que os invasores usam para distribuir o malware não é a mesma coisa que o malware em si. Por exemplo, um Trojan é um tipo de malware, enquanto o phishing é um método de distribuição que pode disseminar Trojan, ransomware, spyware e outras ameaças.
Os invasores adaptam constantemente suas técnicas, mas essas ainda são algumas das formas mais comuns de propagação de malware.
| Via de infecção | Como funciona |
| E-mails de phishing | Os invasores enviam mensagens falsas que induzem você a abrir um link, baixar um arquivo ou inserir dados de login. |
| Anexos maliciosos | Documentos, arquivos compactados ou instaladores infectados podem executar malware quando abertos ou ativados. |
| Downloads de software falsos | O malware pode se esconder em aplicativos pirateados, atualizações falsas, extensões de navegador ou instaladores não oficiais. |
| Sites comprometidos | Um site com aparência legítima pode redirecionar visitantes ou induzir o download de arquivos maliciosos. |
| Kits de exploração | Alguns ataques utilizam ferramentas que buscam falhas de software e tentam infectar dispositivos vulneráveis. |
| Vulnerabilidades não corrigidas | Sistemas operacionais, navegadores, plug-ins ou aplicativos desatualizados podem deixar fraquezas conhecidas expostas. |
| Aplicativos maliciosos | Aplicativos podem abusar de permissões, coletar dados, exibir anúncios indesejados ou instalar malwares adicionais. |
| Unidades de armazenamento removíveis infectadas | Pen drives ou unidades de armazenamento externo podem transportar malware entre dispositivos. |
| Senhas fracas | Os ataques podem usar senhas roubadas, reutilizadas ou fáceis de adivinhar para acessar contas ou sistemas. |
| Comprometimento da cadeia de suprimentos | Malwares podem se infiltrar por meio de um fornecedor confiável, uma atualização de software, um plug-in ou um serviço de terceiros. |
O software antivírus consegue detectar todos os malwares?
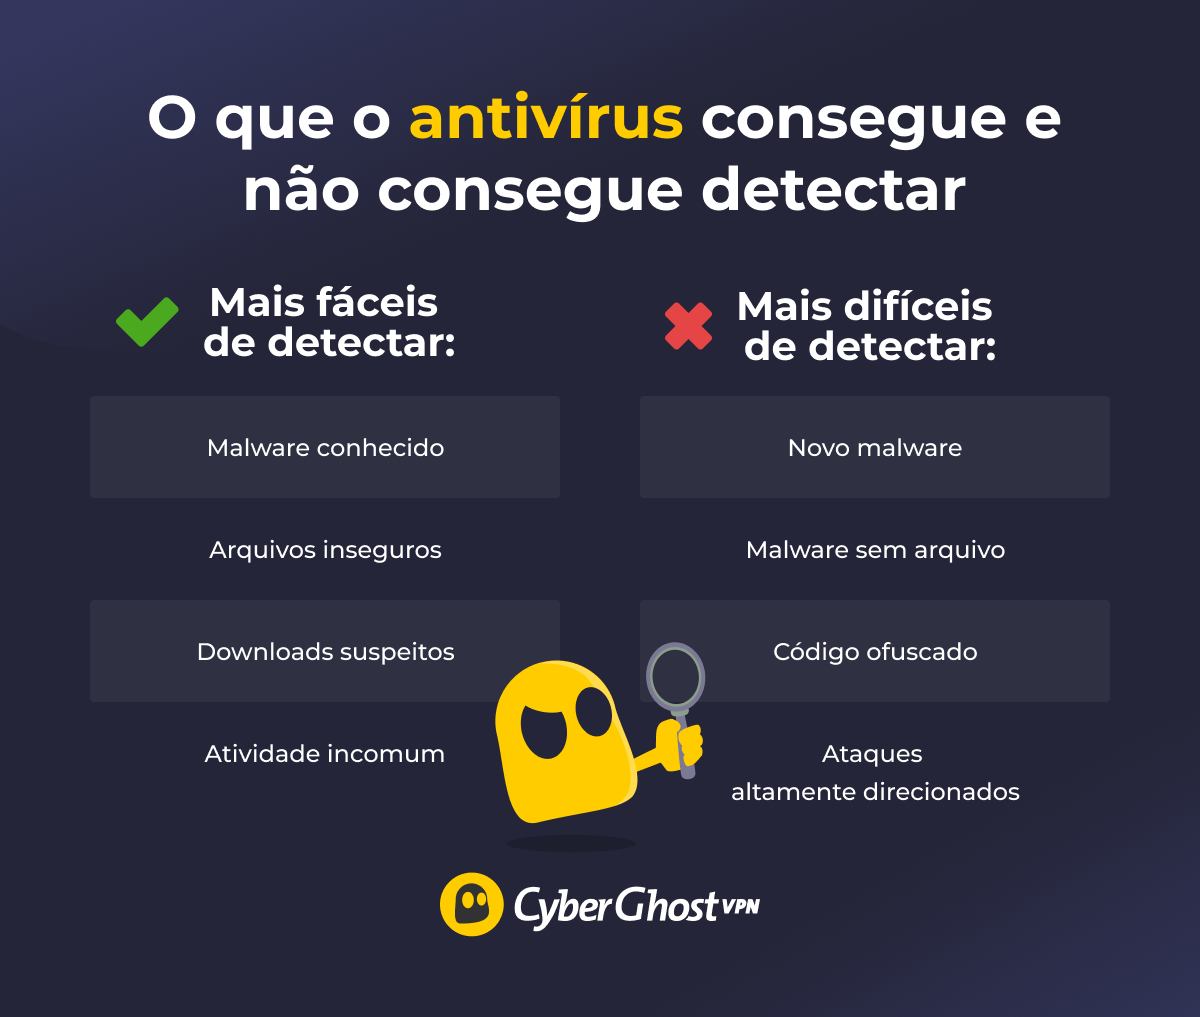
O software antivírus continua sendo uma das ferramentas mais importantes para proteger seus dispositivos, mas não é perfeito. Programas modernos de antivírus e antimalware utilizam uma combinação de detecção por assinatura, análise heurística, monitoramento comportamental e inteligência de ameaças baseada na nuvem para identificar atividades suspeitas.
Isso funciona bem contra muitas ameaças conhecidas, mas cibercriminosos estão sempre encontrando novas técnicas para evitar a detecção. Malwares sem arquivo, códigos ofuscados e ataques direcionados podem ser muito mais difíceis de identificar, pois nem sempre se comportam como malwares tradicionais ou deixam arquivos visíveis.
É por isso que especialistas em cibersegurança recomendam encarar o antivírus como uma camada de proteção, e não como sua única linha de defesa.
Como proteger seus dispositivos contra malware
A melhor defesa contra malware é uma abordagem em camadas que combina bons hábitos de segurança com softwares de segurança confiáveis. Cada camada torna um pouco mais difícil para os atacantes comprometerem seu dispositivo:
- Mantenha os softwares atualizados: atualizações corrigem vulnerabilidades que malwares podem explorar.
- Use ferramentas antivírus ou antimalware confiáveis: essas ferramentas podem detectar muitas ameaças conhecidas e suspeitas antes que causem danos.
- Ative a autenticação multifator (MFA): como mostram as diretrizes do NIST, a MFA dificulta o acesso de invasores a contas usando apenas uma senha roubada.4
- Use senhas fortes e exclusivas: senhas reutilizadas podem permitir que uma única violação comprometa várias contas.
- Faça backup de arquivos importantes: backups limpos facilitam muito a recuperação caso um malware bloqueie, exclua ou corrompa dados.
- Evite links e anexos suspeitos: muitas infecções por malware começam com e-mails de phishing ou downloads falsos.
- Baixe aplicativos de fontes oficiais: instaladores não oficiais, softwares piratas e aplicativos crackeados são locais comuns onde malwares se escondem.
- Revise as permissões dos aplicativos: aplicativos não devem acessar dados ou recursos que não precisam.
- Use uma VPN em redes Wi-Fi públicas ou compartilhadas: uma VPN segura, como a CyberGhost VPN, pode adicionar uma camada de proteção em redes Wi-Fi públicas ou compartilhadas ao criptografar sua conexão. Ela não substitui o antivírus, mas pode ajudar a proteger o tráfego de internet contra terceiros em redes não seguras.
O que fazer se um malware infectar seu dispositivo
Se você suspeita que seu dispositivo foi infectado por um malware, agir rapidamente pode ajudar a limitar os danos. As etapas exatas dependem do tipo de infecção, mas essas são boas medidas iniciais na maioria das situações:
- Desconecte-se da internet, se necessário: desligar o Wi-Fi ou desconectar o cabo Ethernet pode impedir que alguns malwares se comuniquem com servidores externos ou se propaguem ainda mais.
- Não faça login em contas que contenham informações confidenciais: evite acessar contas bancárias, de e-mail, de trabalho ou de compras no dispositivo infectado. Se um spyware ou keylogger estiver ativo, ele poderá capturar tudo o que você digitar.
- Execute uma verificação de malware confiável: use um software antivírus ou antimalware de confiança para verificar o dispositivo. Atualize a ferramenta antes, se puder fazer isso sem expor informações confidenciais.
- Altere as senhas a partir de um dispositivo limpo: comece pela sua conta de e-mail e, em seguida, atualize as senhas de serviços bancários, armazenamento em nuvem e quaisquer outros serviços importantes.
- Restaure arquivos a partir de um backup limpo: se o malware tiver excluído, bloqueado ou danificado arquivos, um backup limpo poderá ajudar você a recuperá-los. Evite restaurar a partir de backups feitos após o início da infecção.
- Relate incidentes graves: se esses incidentes envolverem dinheiro, documentos de identidade, dados de trabalho ou contas com informações confidenciais, relate o ocorrido à autoridade competente ou à equipe de TI da sua organização.
Algumas infecções são difíceis de remover completamente. Se as verificações continuarem detectando a mesma ameaça, ou se o dispositivo ainda apresentar comportamento estranho após a limpeza, considere buscar ajuda profissional antes de usá-lo novamente para tarefas que envolvam dados confidenciais.
Esteja um passo à frente dos tipos comuns de malware
Os tipos de malware têm algo em comum: eles dependem de encontrar uma oportunidade, como um e-mail de phishing, um download de software falso ou uma vulnerabilidade não corrigida. Entender como eles funcionam pode ajudar você a identificar ameaças antes que elas causem danos graves.
Embora nenhuma ferramenta de segurança consiga impedir todos os ataques, combinar bons hábitos de cibersegurança com softwares confiáveis pode reduzir significativamente os riscos. Mantenha seus dispositivos atualizados, use uma proteção antivírus confiável, faça backup de arquivos importantes e pense bem antes de abrir links ou anexos inesperados.
Para uma proteção ainda mais robusta, a CyberGhost VPN adiciona uma camada extra de segurança ao seu tráfego de internet. Ao criptografar sua conexão, ela ajuda a proteger seus dados contra espionagem em redes não seguras, permitindo que você navegue, trabalhe e permaneça conectado com mais tranquilidade. Aliada a um software antivírus e a hábitos online inteligentes, essa é mais uma maneira de fortalecer sua cibersegurança geral.
Perguntas frequentes
Quais são os principais tipos de malware?
Os principais tipos de malware incluem vírus, worms, Trojans, ransomware, spyware, adware, rootkits, keyloggers, botnets, malware sem arquivo, cryptojacking, malware destruidor e malware para dispositivos móveis. Cada tipo se comporta de maneira diferente. Alguns malwares roubam informações, outros se propagam pelas redes e alguns bloqueiam ou destroem seus arquivos.
Qual tipo de malware é o mais perigoso?
Depende do alvo e do objetivo do invasor. O ransomware pode impedir o acesso a arquivos importantes, o malware destruidor pode destruir dados permanentemente, os rootkits podem ocultar a atividade do malware nas camadas profundas do sistema e o spyware pode roubar informações confidenciais. O impacto depende do objetivo do malware e dos sistemas que ele infecta.
Como o malware infecta um dispositivo?
O malware pode se propagar de várias maneiras. Métodos comuns de infecção incluem e-mails de phishing, anexos maliciosos, downloads de software falso, sites comprometidos, softwares desatualizados, aplicativos maliciosos ou senhas fracas. Muitas infecções começam quando alguém clica, sem saber, em um link malicioso ou instala um software de uma fonte não confiável.
Um software antivírus consegue detectar todos os malwares?
Não. O software antivírus pode detectar muitas ameaças conhecidas e comportamentos suspeitos, mas nenhuma ferramenta de segurança detecta todos os tipos de malware. Novas ameaças, malwares sem arquivo e ataques com técnicas de ofuscação podem ser mais difíceis de detectar. É por isso que especialistas em segurança cibernética recomendam usar antivírus em conjunto com outras medidas de segurança, como manter o software atualizado e fazer backup de arquivos importantes.
Como posso proteger meus dispositivos contra malware?
A melhor defesa é uma abordagem em camadas. Mantenha o software atualizado, utilize ferramentas antivírus confiáveis, ative a autenticação multifator (MFA), use senhas fortes, faça backup de arquivos importantes, evite links suspeitos e baixe aplicativos de fontes oficiais. Ao utilizar redes Wi-Fi públicas ou compartilhadas, a CyberGhost VPN também pode ajudar a proteger sua conexão criptografando o tráfego de internet, adicionando uma camada extra de proteção à sua configuração geral.
Referências:
Deixe um comentário